통신 3사가 개인정보 유출과 유심 보안 문제에 대응해 교체·업데이트 등 보호조치를 시행하고 있지만, 상당수 이용자가 여전히 조치를 완료하지 않은 것으로 나타났다. 통신사별 조치 건수보다 실제 이용자에게 필요한 보호가 적용됐는지 확인하고 관리하는 체계가 중요하다는 지적이다.
22일 국회 과학기술정보방송통신위원회 소속 이주희 의원(더불어민주당)이 과학기술정보통신부로부터 제출받은 자료에 따르면, SK텔레콤은 지난해 4월 유심 정보 유출사고 이후 전체 가입자에게 무상교체를 제공했지만 올해 9월 말까지 교체 재설정을 마치지 않은 이용자는 886만 명으로 집계됐다.
유심보호서비스 미가입자도 259만 명에 달했다. 유심 교체나 재설정을 하지 않았고 보호서비스에도 가입하지 않은 이용자가 157만 명으로 확인됐다.
KT에서도 보호조치를 완료하지 않은 이용자가 확인됐다. KT는 지난해 불법 펨토셀 침해사고로 가입자 2만 2227명의 IMSI와 단말기식별번호(IMEI), 전화번호가 유출되자 전 고객을 대상으로 유심 무상교체를 시행했으나 올해 9월 말 기준 실제 교체가 필요한 고객 가운데 8004명이 교체를 마치지 않았고, 이 중 4719명은 유심보호서비스에도 가입하지 않았다.
LG유플러스도 유심 보안조치를 진행 중이다. 올해 4월 가입자식별번호 설계 결함이 확인돼 전체 고객을 대상으로 유심 업데이트를 시행하고 있지만, 9월 말 기준 완료율은 36.5%에 머물렀다.
관련기사
- 재난정보 보려는데 광고부터...KBS 유튜브 수익화 논란2026.10.21
- 이진숙 국감 제척안 추진...과방위 의사일정 추가2026.10.12
- 플랫폼 '위험 관리' 의무화하나…온라인안전법 두 번째 공개토론2026.09.14
- 이주희 의원, 모든 국민 미디어교육 권리 보장 법안 발의2026.08.27
통신사마다 사고 원인과 필요한 대응 방식은 다르지만, 보호조치를 완료하지 못한 이용자가 남아 있다는 점은 공통적이다. 특히 기기변경 등으로 기존 보호서비스가 해지된 뒤 재가입하지 않는 사례까지 고려하면 일회성 교체나 가입 안내만으로는 보호 공백을 해소하기 어렵다는 지적이 나온다.
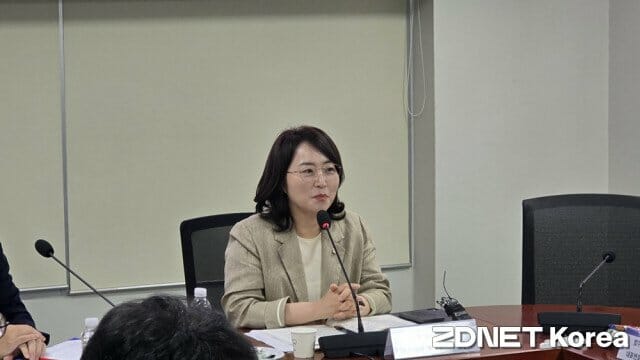
이주희 의원은 “SK텔레콤 고객 886만 명이 여전히 사고 당시 유심을 쓰고 있고, 157만 명은 보호서비스조차 가입되어 있지 않다”며 “통신사는 전체 교체 건수만 관리할 것이 아니라 피해 고객별 유심 교체와 보호서비스 가입 여부를 교차 점검하고, 기기변경 등으로 보호가 끊긴 이용자에 대한 추가 대책을 신속히 마련해야 한다”고 강조했다.