AI SaaS 메일보안·메일협업 전문기업 크리니티(대표 유병선)가 28일 서울 한국과학기술회관에서 열린 ‘2026 K-오픈소스 AX’에서 AI 정부 시대 공공메일의 역할과 새로운 보안 환경에 대응하기 위한 전략을 발표했다.
한국오픈소스협회가 주최한 이번 행사에서 크리니티 BX사업부 윤석주 대표는 ‘AI 정부의 데이터 인프라, 메일: N2SF·SBOM·MCP로 본 공공메일 AX 전략’을 주제로 발표했다. 공공 IT 환경의 변화 속에서 메일이 갖는 전략적 가치와 새로운 사업 방향을 제시했다.
최근 공공 IT 환경은 AI와 클라우드 활용 확대에 따라 기존 시스템 중심 보안에서 데이터 중요도와 활용 목적에 따른 보안 체계로 변화하고 있다. 국가 망 보안체계(N2SF)는 획일적인 망분리에서 데이터 등급별 차등 보안으로의 전환을 추진하고 있으며, 소프트웨어 공급망 보안 강화를 위한 SBOM 관리와 AI 에이전트의 시스템 연계를 위한 MCP(Model Context Protocol) 등도 새로운 요구사항으로 부상했다.
크리니티는 "이러한 변화의 중심에 메일이 있다"고 강조했다. 메일은 공공기관의 일상적인 업무 소통 수단이면서 동시에 개인정보, 정책 자료, 비공개 문서 등 다양한 데이터가 생성되고 이동하는 핵심 업무 인프라다. 공개·민감·기밀 등 서로 다른 보안 등급 정보가 하나의 시스템에서 교환되는 만큼, 데이터 중심 보안 체계를 적용하는 데 중요한 영역이라는 설명이다.
윤석주 크리니티 BX사업부 대표는 특히 AI 정부 전환 과정에서 공공메일이 갖춰야 할 세 가지 기준으로 ▲데이터 보안 ▲소프트웨어 신뢰성 ▲AI 연계성을 제시, 눈길을 끌었다.
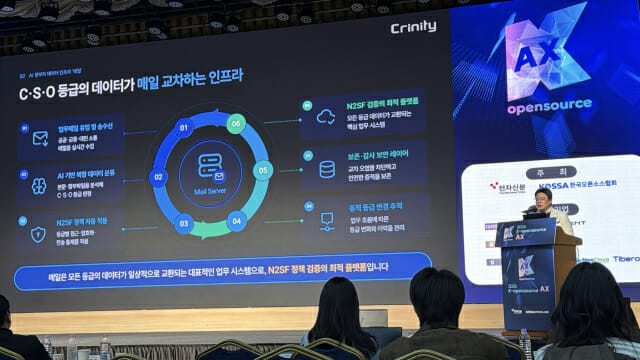
N2SF 전환에 따라 공공메일은 데이터 등급별 접근 통제와 정보유출 방지, 보존 및 감사 체계를 종합적으로 고려해야 한다. 단순히 외부 위협을 차단하는 것을 넘어 어떤 정보가 누구에게 전달되고 어떻게 활용되는지를 관리하는 방향으로 보안 범위가 확대되는 것이다.
소프트웨어 신뢰성 측면에서는 SBOM을 통한 공급망 보안 관리가 중요해졌다. 오픈소스와 외부 소프트웨어 구성요소 활용을 확대하면서 제품에 포함된 구성요소를 식별하고, 새로운 취약점이 발견됐을 때 영향을 받는 제품과 버전을 신속하게 확인할 수 있는 체계가 요청된다.
크리니티는 이러한 변화에 대응해 ▲크리니티메시징 ▲스팸브레이커 ▲메일브레이커 ▲크리니티아카이빙 등 주요 제품군에 SBOM 관리 체계를 운영하고 있다. 소프트웨어 빌드 과정에서 구성요소를 자동으로 식별하고 취약점 정보를 지속적으로 점검, 제품 업데이트에 반영하는 방식으로, 공공 소프트웨어 신뢰성을 입증할 수 있는 기반을 확보했다.
AI 연계 역시 공공메일의 새로운 과제로 제시됐다. 공공기관이 AI 에이전트를 도입하더라도 기존 업무 시스템을 모두 교체하기는 어려운 만큼, 기존 인프라를 유지하면서 AI가 필요한 업무 정보에 접근하고 활용할 수 있도록 연결하는 방식이 중요해졌다.
크리니티는 MCP를 활용해 기존 메일 시스템을 다양한 AI 환경과 연결하는 기술적 방향을 제시했다. 특히 공공기관이 특정 AI 모델이나 서비스에 종속되지 않고 자체 AI 플랫폼과 기존 업무 시스템을 연계할 수 있게 한 것이 핵심이다. 이 과정에서 사용자 권한과 데이터 등급에 따른 접근 통제, 외부 전송 제한, 감사 이력 관리 등 보안 체계가 함께 적용되어야 한다고 밝혔다.
한편 크리니티는 1998년 설립 이후 공공메일과 메일 보안 분야에서 기술과 사업 기반을 축적해 왔다. 공직자 통합메일을 비롯한 공공기관 메일 구축 및 운영 경험을 보유하고 있다.수신 보안과 발신 정보유출 방지, 아카이빙, 클라우드 메일 등 메일 전 주기에 걸친 사업 기반을 갖추고 있다.
이러한 경험은 공공기관이 기존 업무 환경을 유지하면서 새로운 보안 정책과 AI 기술을 도입하는 과정에서 크리니티가 차별화된 역할을 수행할 수 있는 기반이다. 크리니티는 앞으로 N2SF 기반 데이터 보안, SBOM 기반 소프트웨어 신뢰성 확보, MCP 기반 AI 연계를 중심으로 공공메일 AX 사업을 확대한다. 관련 기술기업 및 오픈소스 생태계와 협력도 확대해 나갈 계획이다.
관련기사
- 크리니티, 서울시 '하이서울기업' 인증 획득…기술력·성장성 인정2026.10.14
- "데이터 플랫폼 기업 도약"...크리니티, 'AI페스타 2026'서 AI 워크OS '써팀' 선보여2026.10.04
- 삼성전자 "메모리, 2028년까지 수급 빠듯...내년 HBM 완판"2026.10.29
- [컨콜] 부품사 화재에 파업까지…현대차, 3분기 생산 차질로 1조원대 손실2026.10.29
윤석주 크리니티 BX사업부 대표는 “AI 정부로의 전환은 새로운 AI 기술을 도입하는 것만으로 완성되지 않는다. 기존 업무 시스템에 축적된 데이터를 안전하게 관리하고, 신뢰할 수 있는 환경에서 AI와 연결하는 것이 중요하다”며, “메일은 공공기관 업무와 데이터가 축적되는 핵심 인프라다. 크리니티는 공공메일 분야에서 축적한 전문성을 바탕으로 데이터 보안과 소프트웨어 신뢰성, AI 연계를 아우르는 공공메일 AX 전환에 기여하겠다”고 밝혔다.
한편 1998년 설립한 크리니티는 기업메일과 메일보안 분야에서 축적한 기술력을 바탕으로 공공기관과 민간기업의 업무 소통 환경을 지원해 왔다. 공공 클라우드 메일 서비스 '크리니티 G-Cloud 공공메일'을 비롯해 웹메일 솔루션 '크리니티메시징', 스팸 차단 솔루션 '스팸브레이커', 개인정보 유출 방지 솔루션 '메일브레이커', 메일 아카이빙 솔루션 '크리니티아카이빙' 등 다양한 제품군을 운영하고 있다.