인증 없이 서버를 장악할 수 있는 PHP 결함 'PHP2셸(PHP2shell)'이 21일 공개되자 정부와 보안업계가 업데이트 권고, 점검 도구, 차단 규칙 배포에 나섰다. 이들은 임시 조치는 보조 수단일 뿐이며, 근본 해결책은 PHP 업데이트라고 강조했다.
◆인증 없이 서버 장악하는 PHP 엔진 결함
PHP2셸은 PHP 엔진의 원격 코드 실행 취약점 두 건(CVE-2026-109618, CVE-2026-109619)의 별칭이다. 로그인 없이 조작한 요청으로 서버에서 명령을 실행할 수 있다. 앞의 결함은 메모리 부족 때 요청 데이터가 덜 초기화된 채 남고, 뒤의 결함은 해제된 메모리를 다음 요청이 다시 참조해 생긴다.
공통 취약점 평가 체계(CVSS) 4.0 기준 9.2점이다. PHP 개발팀은 21일 8.2.35, 8.3.36, 8.4.27, 8.5.12를 배포했고 8.1 이하는 공식 업데이트가 없다. 아마존은 공개 나흘 전 공격 시도를 포착했다.
국가안보실은 22일 송기호 3차장 주재로 과학기술정보통신부, 국방부, 국가정보원 국장급이 참석한 민관군 긴급회의를 열었다. 참석 기관은 공공, 민간, 국방 부문의 PHP 사용 현황과 조치 상황을 점검했다. 공공기관과 군은 PHP 사용률이 낮아 상대적으로 안전하다고 판단했다. 민간 분야 사이버위기 경보는 12시부터 '관심'에서 '주의'로 올렸다. 과기부는 21일 오후 11시 취약점을 확인하고 20분 뒤 안내 공지를 냈다.
한국인터넷진흥원(KISA)은 21일 보호나라에 업데이트 권고문을 올리고 최고정보보호책임자(CISO) 신고기업 약 2만 8000개와 주요정보통신기반시설 111개에 긴급 전파했다. 22일에는 ▲가동 중인 서버 기준 PHP 사용 현황 파악 ▲노출 서버 우선 업데이트와 웹서비스 재시작 ▲20일 이후 기록 점검 ▲인증정보 교체를 담은 긴급 대응 수칙을 공개했다. 침해가 의심되면 서버를 끄지 말고 외부 접속부터 차단하라고 안내했다.
24일에는 신규 취약점 CVE-2026-115560이 기존 업데이트로 해결되지 않는다며 업로드 진행 상황 추적 설정값을 0으로 바꾸고 PHP 작업 프로세스를 재시작하라고 권고했다. 과기부와 KISA는 26일 'PHP2셸 보안 취약점 FAQ'를 내놨다.
개인정보보호위원회는 22일 PHP2셸이 악용되면 연결된 데이터베이스(DB)의 이용자 개인정보까지 유출될 수 있다고 경고했다. 개보위는 ▲PHP 사용 시스템 버전 확인과 보안 패치 ▲DB 관리도구(phpMyAdmin)의 인터넷 접근 제한 ▲웹서비스 계정의 DB 접근 권한 최소화를 당부했다. 외주 시스템, 수탁업체, 호스팅 환경도 점검 대상에 포함된다.
◆진단 도구·주소 입력부터 컨테이너 점검까지 지원
티오리(대표 박세준)는 서비스 주소로 노출 여부를 확인하는 스캐너 'PHP 가드(PHP Guard)'를 공개했다. 이어 Node.js 런타임의 치명적 취약점인 'Node2셸(CVE-2026-111497)'에 대해 자체 재현 및 검증을 완료하고, 기업·기관을 위한 긴급 대응 가이드를 공개했다.
스틸리언(대표 박찬암)은 점검할 웹사이트 주소(URL)만 입력하면 영향 여부를 알려 주는 무료 온라인 서비스를 출시했다. 주소 입력 방식으로 점검 접근성을 높여, 보안 전문인력이 부족한 기업도 자사 서비스의 위험을 확인하는 데 활용할 수 있도록 했다.
엔키화이트햇(대표 이성권) 또한 공격 코드 없이 PHP 버전과 설정만 확인하는 스캐너를 배포했다.
파이오링크(대표 조영철)는 'PHP2셸 긴급점검' 페이지를 열어 '취약', '패치됨', '확인 불가' 중 하나로 결과를 알려 준다. 버전을 숨긴 서버는 '확인 불가'가 나올 수 있으며 이는 안전하다는 뜻이 아니다.
로그프레소(대표 양봉열)는 보안정보이벤트관리(SIEM)와 확장탐지대응(XDR) 플랫폼에 설치하는 'PHP2셸 스캐너' 앱을 고객에게 무상 공개했다. 로그프레소 서버에서 접근할 수 있으면 내부 관리 도구와 네트워크 장비 관리 화면도 점검하고 점검 이력을 보관한다.
에프원시큐리티는 도메인 주소만 넣으면 PHP2셸과 Node2셸 노출 여부를 '양호', '취약', '확인 필요'로 알려 주는 무료 도구를 배포했다.
이스트시큐리티(대표 정상원)는 'PHP2셸 취약점 점검 도구'를 긴급 배포했다. 윈도와 리눅스에서 쓰는 명령줄(CLI) 기반 도구로 서버 직접, 외부 주소, 운영 중인 컨테이너, 컨테이너 이미지 등 네 가지 점검 방식을 지원한다.
◆차단 솔루션·웹방화벽에 대응 규칙 적용해야
에프원시큐리티는 웹방화벽 '웹캐슬(WebCastle)'이 취약한 PHP 8.1.2 시험 환경에서 공격 시도를 모두 403 응답으로 막았다고 26일 밝혔다. 과대 인자명을 인코딩한 요청과 비정상 멀티파트 파일 필드를 담은 요청이 대상이다. 검증한 탐지 정책은 웹캐슬에 반영했다.
에버스핀(대표 하영빈)은 '이버세이프 포 웹(Eversafe for Web)'에 차단 규칙을 적용했고 서비스형 소프트웨어(SaaS) 고객사에는 공식 패치 전에 적용을 마쳤다.
펜타시큐리티는 22일 웹방화벽 '와플(WAPPLES)'과 '클라우드브릭 WAF+(Cloudbric WAF+)'에 대응 룰을 적용했다.
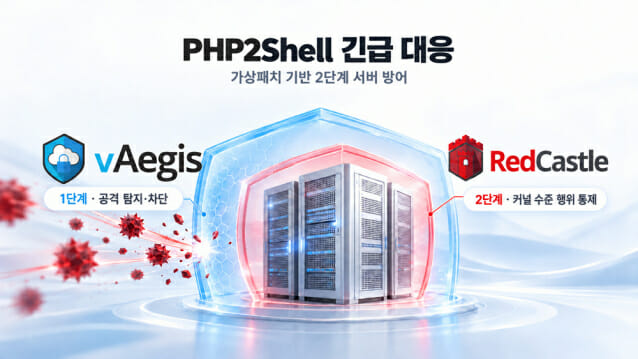
SGA솔루션즈(대표 최영철)는 서버백신 ‘vAegis’와 서버보안 솔루션 ‘RedCastle’로 코드 수정 없이 공격을 제한하는 가상 패치 방식의 2단계 방어를 제공한다고 밝혔다. 요청 차단 규칙과 커널 수준 행위 통제를 결합했고 기업과 기관에는 한 달간 무상 제공한다.
아마존웹서비스(AWS)는 한국어 블로그에 웹방화벽(WAF)으로 노출을 줄이는 규칙 네 가지를 소개했다. 규칙은 ▲진행률 필드와 세션 식별자를 함께 담은 요청 차단 ▲업로드가 필요 없는 앱의 멀티파트 요청 차단 ▲8KB 초과 본문 차단 ▲IP당 60초 100건 초과 요청 제한이다. 대부분 '카운트' 모드로 먼저 적용해 정상 트래픽에 영향이 없는지 본 뒤 차단으로 바꾸도록 안내했다.
포티넷은 대응 가이드를 공개했고 포티가드랩은 침입방지시스템(IPS) 시그니처를 배포하고 가상 패치도 제공한다고 밝혔지만 가상 패치는 업데이트를 대체하지 못한다.
정보보호 기업들은 차단 규칙이 보조 수단이라고 입을 모았다. 에버스핀, 펜타시큐리티는 근본 해결에 공식 패치가 필요하다고 밝혔다. AWS는 서버 설정 문제는 웹방화벽이 볼 수 없고 업로드 기능을 쓰는 앱은 위험이 남는다며 패치를 우선하라고 안내했다.
◆가이드·분석·점검 절차·국내 노출 규모 공개
티오리는 실행 방식별 임시 완화 설정을 담은 긴급 대응 가이드를 공개했다. 공식 권고 전에 개념증명(PoC) 시연 영상과 패치된 바이너리가 유출돼 공격 코드가 빠르게 퍼지고 있다고 분석했다.

엔키화이트햇은 발생 원인, 영향 버전, 임시 완화 조치, 공식 패치 적용 방법을 담은 분석 보고서를 냈다.
이스트시큐리티는 발생 원인과 공격 가능성, 영향 버전, 대응 방안을 분석한 보안 가이드를 알약 공식 블로그에 올렸다.
SK쉴더스(대표 민기식)는 업데이트 이후에도 확인해야 할 점검 5단계를 공개했다. 단계는 ▲실제 가동 서버 기준 PHP 사용 현황 파악 ▲업데이트 후 웹서비스 재시작 ▲요청 크기 제한 같은 임시 조치 ▲20일 이후 로그 점검 ▲인증정보 교체다. 외주 사이트, 방치 사이트, 테스트 서버, 장비 관리 화면, 컨테이너 이미지도 현황 파악 대상이다. 취약점 진단과 보안관제 서비스로 침해 징후 점검을 지원한다.
관련기사
- "PHP 취약점 공개 이후 많은 공격 시도 관측"2026.10.27
- PHP 보안 위협 확산 우려...정부, 보안 패치 등 대응 추진2026.10.23
- 일본도 PHP 보안 비상…소프트뱅크, 긴급재난문자 중단2026.10.24
- 과기정통부, 'PHP 대응' 사이버위기 경보 주의 발령2026.10.22
안랩(대표 강석균)은 인터넷 자산 검색 결과 취약한 PHP가 설치된 것으로 추정되는 국내 호스트가 약 11만 건으로 전 세계에서 여섯 번째로 많다고 밝혔다. 패치 배포 전을 기준으로 한 추정치여서 실제 규모와 차이가 있을 수 있다.
쿠도커뮤니케이션(대표 김용식)은 국내 독점 총판인 턱스케어(TuxCare)의 런타임용 지원 종료 소프트웨어 보안 서비스(ELS)로 PHP 보안 공백을 줄이는 방안을 내놨다. 기존 버전 계열에 수정만 이식하는 백포트 방식이어서 상위 버전 전환이 어려운 기업도 쓸 수 있다.