실버포트가 기존 인증 시스템을 그대로 둔 채 모든 계정의 접근을 요청 순간에 통제하고 인공지능(AI) 에이전트의 이상행위까지 차단하는 '실버포트 ID 보안 플랫폼(Silverfort Identity Security Platform)'으로 국내 금융, 제조 분야 엔터프라이즈 고객을 다수 확보했다.
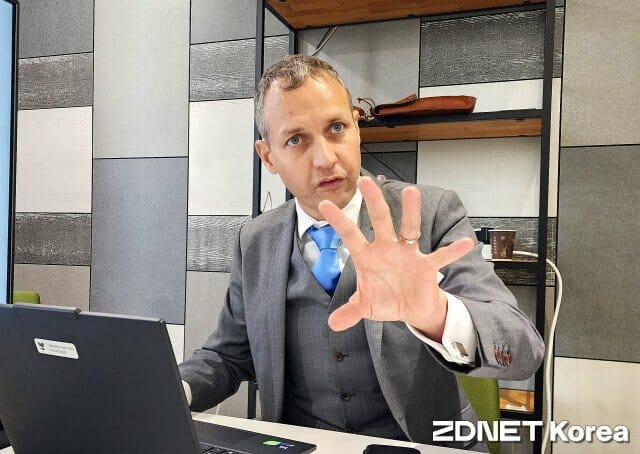
필립 리처드슨 실버포트 아시아태평양 지역 기술제휴 매니저는 지디넷코리아와 만나 이 기술의 작동 방식과 적용 범위를 설명했다.
리처드슨 매니저는 인프라를 바꾸지 않고 접근 시점에서 보호를 적용한다고 설명했다. 핵심은 특허 기술인 '런타임 접근 보호'다. 기존 인증 경로에서 접근 요청을 확인하고 권한을 부여하는 시점에 정책을 집행하는 방식이다.
서버와 애플리케이션, 사용자 행동을 바꾸거나 별도 에이전트와 프록시를 설치할 필요가 없다. 마이크로소프트의 계정 관리 시스템인 액티브 디렉터리도 그대로 쓰고, 첫 보호 적용까지 24시간이 걸리지 않는다고 설명했다.
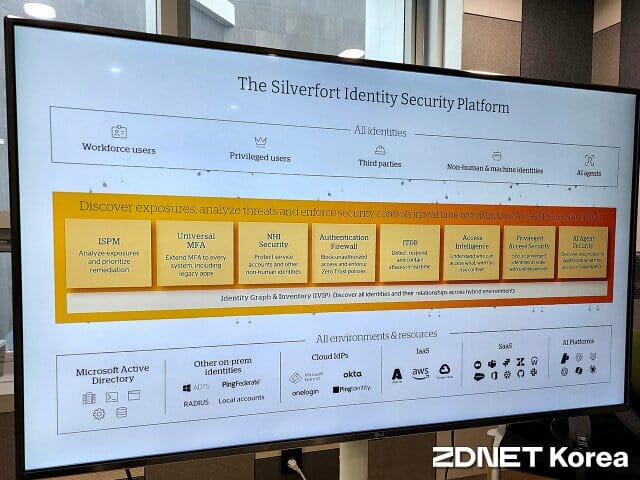
리처드슨 매니저는 모든 계정과 레거시 시스템에 다중 인증(MFA)을 적용할 수 있다고 말했다. MFA를 지원하지 않는 레거시 시스템, 명령줄 인터페이스, 운영기술(OT) 환경까지도 적용이 가능하다는 이야기다.
인증 요청이 지나가는 길목에서 위험도에 따라 추가 인증, 적시 접근, 조건부 접근, 아이덴티티 방화벽 가운데 하나를 고를 수 있다. 적시 접근은 필요한 시간에만 권한을 열어 주는 방식이다. 관리자 비밀번호를 따로 보관하는 보관소 없이도 막강한 권한을 가진 관리자 계정을 보호할 수 있다.
서비스 계정, 머신 계정, AI 에이전트 같은 비인간 계정도 보호 대상이다. 리처드슨 매니저는 이들 계정에도 사람 계정과 같은 런타임 제어를 적용한다고 설명했다.
AI 에이전트 보안 기능은 신원 관리 서비스, 클라우드, 소프트웨어서비스(SaaS)에 읽기 전용으로 연결해 승인받지 않은 에이전트까지 찾아 목록을 만든다. 에이전트마다 담당 직원과 접근 권한 경로를 이어 위험 점수를 매긴다. 모델 콘텍스트 프로토콜(MCP) 연계 도구는 실버포트 게이트웨이를 지나가도록 하는 방식으로 도구 호출을 하나씩 검사한다.
구글 클라우드와 마이크로소프트 코파일럿 스튜디오의 에이전트에는 실행 전에 동작을 검사하는 통제를 적용한다. 민감한 작업은 사람의 승인을 받게 할 수 있다. 9월에는 앤트로픽 클로드의 활동을 신원 맥락으로 바꾸는 연동도 내놨다.
실시간 위협 탐지와 차단도 접근 요청 시점에 이뤄진다. 계정 탈취와 권한 상승, 측면 이동 같은 신원 기반 공격을 요청 시점에 막는 데 초점을 맞췄다는 설명이다. 측면 이동은 한 계정을 장악한 공격자가 내부망의 다른 시스템으로 옮겨 가는 행위를 말한다.
4월에는 센티넬원과 AI 시대 신원 보호를 위한 전략적 제휴를 맺었다. 같은 달 AI 기반 의사결정 엔진을 만드는 텔아비브 스타트업 팹릭스 시큐리티를 인수했다. 팹릭스와의 공동 기능은 대부분 올해 하반기 공개할 계획이다.
관련기사
- 이스라엘 보안기업 7곳 한국서 '피칭'…AI에이전트 등 소개2026.11.03
- 한국시장 '노크'한 이스라엘 보안기업들…양국 협력 강조2026.11.03
- 트럼프 "종전합의 임박"...이란 외무 장관 "그 어느 때보다 근접"2026.06.13
- 이스라엘, 이란에 역대급 사이버공격도 감행2026.03.01
2016년 설립된 이래 전 세계 1000개 이상 조직이 실버포트의 플랫폼을 쓰고 하루 100억건의 인증을 처리한다. 누적 투자 유치액은 2억 2200만 달러(약 2960억원)다. 국내에서는 금융사와 대기업을 고객으로 확보했다.
실버포트는 지난 3일 경기 성남시 판교 제2테크노밸리에서 열린 '이스라엘-코리아 사이버보안 포럼 2026'에서 실버포트 ID 보안 플랫폼을 소개해 참가자들의 이목을 끌었다.