금융사 홈페이지가 아닌 상담용 웹이나 직원 관리 시스템 등에서 해킹 사고가 터지면서 금융위원회가 580개 전 금융사 외부 시스템을 대상으로 전면 보안 점검에 돌입한다.
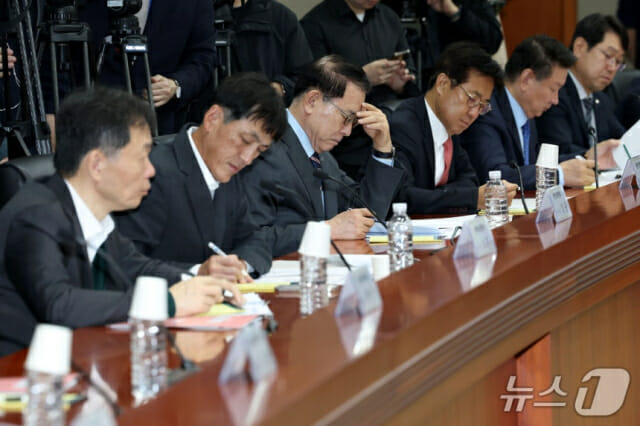
5일 서울 여의도 금융보안원 분원에서 열린 '인공지능(AI)시대 보안체계 혁신을 위한 전 금융권 간담회'에서 1차 보안 점검에서 빠졌던 가상자산거래소나 온라인투자연계업 등을 포함해 외부 접점에 관한 보안 점검에 돌입할 계획이라고 금융위원회는 밝혔다.
점검 범위 역시 대고객 홈페이지라는 단일 채널에 머물지 않고, ▲직원 관리 시스템 ▲내부 업무망 ▲제휴 서비스 등 외부에서 접근이 가능한 모든 업무 영역으로 확장된다.
특히 ▲영업 및 관리 목적의 각종 API ▲인증·접근통제 시스템 전반 ▲개발·테스트 및 임시운영 시스템 등 과거 점검서 빠졌던 주변부 IT 자산들이 대거 집중 점검 대상에 포함됐다.
외부 시스템에 대한 전수 점검은 오는 11월 30일까지 마무리 지을 계획이며, 점검 이후 발생하는 침해 사고에 대해서 금융당국이 엄정히 책임을 묻는다는 방침이다
관련기사
- 美 민주당 승리에 클래리티법 입법 난항 전망…국내 영향은2026.11.05
- 걸어잠갔던 '금융권 망(網)' 전면 풀린다2026.11.05
- 은행, AI기업 인수 성과…한 달만에 10대 에이전트 구현2026.11.05
- 美중간선거 민주당 압승…증시 오르고 유가 떨어지고2026.11.05
여기에 IT 자산을 총괄하는 경영진의 의사결정 구조와 책임 범위를 따져보는 내부통제 운영실태 점검도 함께 이뤄진다. 금융위는 최고경영자(CEO)·정보보호최고책임자(CISO)·최고정보책임자(CIO) 등의 역할 분담과 외부접점 생성·폐기 과정에서 승인 절차가 제대로 작동했는지도 들여다볼 방침이다. 대장에 없던 미등재 시스템과 내부통제 전반에 대한 조사는 12월 말까지 완료한다.
이억원 금융위원장은 이날 회의에서 "고객의 정보와 재산을 지키지 못하는 금융회사는 이미 그 존재가치를 잃은 것"이라며, "전 금융권 CEO분들은 절체절명의 위기상황임을 명확히 인식하고 전사적인 비상대응반을 즉시 구성해 정부에서 준비한 전수점검 계획과 제도개선 과제에 맞추어 긴밀한 상황대응과 튼튼한 보안체계 마련에 사력을 다해주길 바란다"고 당부했다.