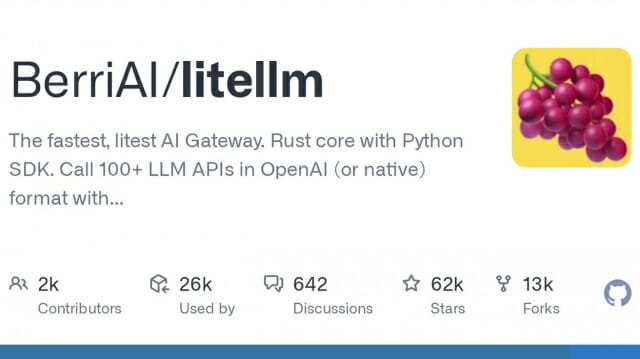
여러 AI 모델 서비스를 하나의 방식으로 연결하는 오픈소스 도구 라이트LLM(LiteLLM)의 1.107.0 버전에 악성 코드가 포함돼 배포됐다. 소프트웨어 공급망 보안 업체 세이프뎁(SafeDep)이 현지 시각 10월 21일 분석 결과를 공개했다. 라이트LLM은 개발자가 오픈AI와 앤트로픽 등 여러 AI 서비스를 같은 방식으로 사용하도록 돕는 도구다.
테크크런치에 따르면 공격자는 파이썬 패키지 저장소 PyPI와 도커 허브, 깃허브 컨테이너 저장소에 변조된 파일을 업로드했다. 악성 코드는 파이썬이 실행될 때마다 작동해 SSH 키와 클라우드 접속 정보, 개발 자동화용 비밀 값, AI 서비스 인증 정보, 브라우저에 저장된 비밀번호를 수집한다. 수집한 정보는 암호화한 뒤 라이트LLM 공식 주소와 비슷한 가짜 주소로 전송한다.
함께 설치되는 백도어는 1시간마다 깃허브 파일에서 명령 서버 주소를 읽고, 정보 수집을 반복하며 외부 코드를 내려받아 실행한다. 백도어는 공격자가 시스템에 몰래 원격 접속할 수 있게 하는 악성 프로그램이다. 세이프뎁은 공식 소스 코드에 없는 설정 문구가 배포 파일에 추가된 점을 근거로, 배포 과정이 침해됐거나 PyPI 계정 정보가 도난당한 것으로 추정했다.
세이프뎁은 1.106.2 버전과 1.107.0 정식 출시 전 시험판 2종은 정상이라고 밝혔다. 설치 폴더에 cook.pth와 cook.py, sitecustomize.py 파일이 있으면 감염 흔적으로 볼 수 있다. 라이트LLM은 악성 버전과 컨테이너 이미지를 삭제하고 대응 안내를 공개했다. 테크크런치는 같은 날 PHP와 노드js에서도 심각한 보안 결함이 공개돼 기업 보안팀의 대응 부담이 증가했다고 전했다.
자세한 내용은 세이프뎁에서 확인할 수 있다.
이미지 출처: 라이트LLM
관련기사
- 웹사이트 봇 차단 업체 블랙월, 기업가치 2조 9000억원 인정2026.10.21
- 광고 없애고 추적 끄고…AI로 스마트TV 개조하는 이용자 증가2026.10.20
- AI 모방작 우려에…日 '드렁큰 갓데스 리플럭스' 무료 데모 취소2026.10.19
- "PHP 보안 결함 비상"...이해민 AI 수석 "매우 심각하게 보고 대응중"2026.10.22
■ 이 기사는 AI 전문 매체 ‘AI 매터스’와 제휴를 통해 제공됩니다. 기사는 클로드 3.5 소네트와 챗GPT를 활용해 작성되었습니다. (☞ 기사 원문 바로가기)