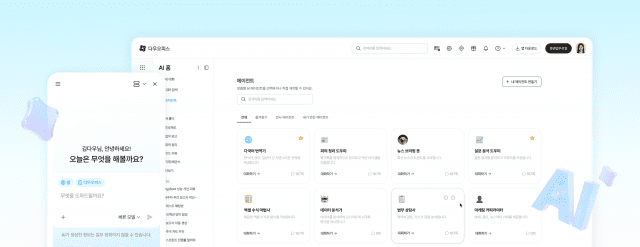
다우기술 그룹웨어 '다우오피스HR'이 윈도우용 PC메신저 자동 업데이트 과정에서 일부 이용자 PC에 악성 파일이 설치됐다.
악성 파일이 설치된 PC에서는 크롬과 엣지에 저장된 아이디와 비밀번호, 다우오피스HR 계정 정보가 유출됐을 가능성이 있다.
다우기술이 19일 공개한 보안 공지에 따르면 사고는 지난 15일 오후 4시 45분부터 16일 오전 9시 25분까지 발생했다. 이 기간 메신저를 자동 업데이트한 일부 PC에 정상 파일 대신 공격자가 삽입한 악성 파일이 설치됐다.
다우기술은 악성 파일이 설치된 PC에 원격 접속용 관리자 계정 '다우서포트(DaouSupport)'가 생성되고 원격 데스크톱(RDP) 접속이 허용됐을 가능성도 있다고 밝혔다.
사고는 윈도우용 PC메신저에 한정됐으며 맥 버전과 모바일 앱은 피해 범위에서 제외됐다.
보안사고를 확인한 다우기술은 파일 배포를 차단하고 정상 버전 4.5.12 배포를 시작했다고 밝혔다. 메신저를 실행하면 정상 버전이 자동 설치되며 악성 파일 설치 이력이 있는 PC에는 별도 점검 안내창이 뜬다.
다우오피스 공지를 통해 침해 대상 PC 조회 페이지도 마련했다. 유출 피해가 확인된 고객사에는 대상 계정과 함께 개별 안내하고 있다.
회사는 악성 파일 설치 이력이 확인된 이용자에게 정상 버전 업데이트 후에도 크롬과 엣지에 비밀번호를 저장한 모든 사이트에 접속해 비밀번호를 바꾸도록 안내했다.
같은 비밀번호를 쓴 다른 사이트도 변경하고, 지원하는 사이트에는 2차 인증을 설정하도록 권고했다. 다우서포트 계정이 확인된 PC에는 메신저 업데이트 후 해당 계정을 삭제하고 원격 데스크톱을 끈 뒤 윈도우 로그인 비밀번호를 변경하도록 했다.
관련기사
- 다우·CJ컨소시엄, 5일 중앙일보 5200억원에 인수 계약2026.11.05
- 다우기술, 코리아 이커머스페어서 ‘사방넷 2.0’ 선보여2026.09.28
- 다우기술, 다우오피스에 NH농협은행 연동 추가…기업 금융 업무 통합 지원2026.09.17
- 사방넷, '코리아 이커머스페어' 참가…AI 기반 쇼핑몰 관리 선보인다2026.09.07
다우기술은 "다우오피스를 믿고 사용해 주신 고객 여러분께 이번 일로 걱정을 드리게 되어 깊이 사과드린다"며 "이번 사고의 책임을 무겁게 느끼고 있으며 고객 피해가 최소화되도록 끝까지 대응하겠다"고 전했다.
이어 "새로 확인되는 내용은 빠르게 안내하고 서비스 전반 보안을 다시 점검해 같은 일이 반복되지 않도록 하겠다"고 간정했다.