공공 분야 국가 망 보안체계(N2SF) 전환은 기술 도입보다 보안등급 분류와 운영정책 수립이 더 큰 난관인 것으로 나타났다.
SGA솔루션즈는 지난 9월 서울 강남구 코엑스에서 열린 '사이버 서밋 코리아 2026(CSK 2026)' 현장에서 설문조사를 실시한 결과를 21일 발표했다. 전체 응답자 146명 중 공공 분야 응답자 59명의 답변을 분석했다.
응답자 중 79.7%는 N2SF 도입과 관련해 내부 검토·정보 수집 단계에 머물거나 구체적인 추진 계획을 세우지 않은 것으로 집계됐다. 가장 큰 어려움으로는 '보안등급 분류 및 망 운영정책 수립'(54.2%)이 꼽혔고, 'N2SF 적용범위 및 전환계획 수립'(35.6%)이 뒤를 이었다.
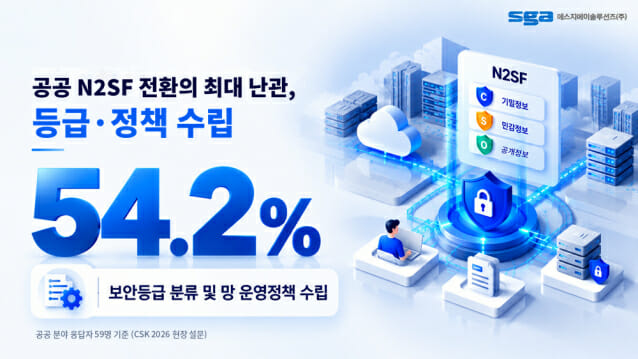
앞으로 보안 강화 수요는 데이터 중심의 보안체계 전환에 집중됐다. 응답자의 61.0%가 'C/S/O 등급분류 및 문서태깅'을 최우선 강화 영역으로 선택했으며, '데이터 분류·보호'와 '시스템·서버 접근통제 및 서버보안'이 각각 32.2%로 나타났다. C/S/O는 정보를 기밀(C)·민감(S)·공개(O) 등급으로 구분하는 N2SF의 분류 체계다.
N2SF는 국가정보원(국정원)이 지난해 9월 정식 공개한 차세대 공공 보안체계다. 기존 망분리는 내·외부망을 물리적으로 분리해 외부 침입을 막았지만 생성형 인공지능(AI)과 클라우드 등 신기술의 실시간 데이터 활용을 가로막는 요인으로 지적돼 왔다. 정보를 기밀(Classified)·민감(Sensitive)·공개(Open) 3단계로 나눠 등급별로 보안 통제를 차등 적용한다.
권한, 인증, 분리·격리, 통제, 데이터, 정보자산 등 6개 영역에 걸쳐 280여 개 보안 통제 항목을 둔다. 국정원은 내년도 공공기관 사이버보안 평가지표에서도 기존 '망분리 시행' 항목을 'N2SF 적용'으로 전환하기로 했다. 정부는 사이버 보안 실태평가 대상을 기존 153개 기관에서 내년 868개 기관, 2028년 전체 2160개 기관으로 확대할 계획이다.
이에 따라 기존의 획일적인 망분리 방식에서 벗어나 정보의 중요도와 업무 특성에 따라 보안 수준을 차등 적용하는 체계가 보편화될 전망이다. 생성형 인공지능(AI)과 민간 클라우드 등 공공분야의 디지털 기술 활용이 확대되면서 보안 기준 정립과 실행 전략 마련의 중요성이 커지고 있다. 설문 결과는 본격적인 기술 도입에 앞서 기관별 정보자산과 업무환경에 맞는 보안 기준과 운영정책을 정립하는 것이 중요한 과제임을 보여준다.
SGA솔루션즈는 2025년 국가 망 보안체계 시범·실증사업을 주관해 4개 국가·공공기관의 실제 업무 환경에서 보안모델을 검증했다.
관련기사
- "N2SF 대응 데이터 등급 자동 분류"...유락, '디파스 아크' 출시2026.09.16
- SGA솔루션즈, 'CSK 2026/서 N2SF 대응 통합보안 공개2026.09.14
- SGA솔루션즈, 올 상반기 매출 300% '껑충'…흑자 전환도 달성2026.08.18
- SGA솔루션즈 'SGA ZTA ICAM', 국내 첫 ICAM GS인증 획득2026.08.13
회사는 통합 계정·인증·권한 관리 솔루션 'SGA ZTA ICAM'과 서버보안 솔루션 '레드캐슬(RedCastle)' 등을 기반으로 정책 중심의 접근통제와 중요 시스템 보호를 구현한다. 엔드포인트·클라우드·시스템 접근제어 영역까지 자체 솔루션을 갖추고, 분류 기준 정립부터 데이터 보호·접근통제까지 통합 지원한다는 계획이다.
N2SF는 미국 등 해외에서 확산 중인 제로트러스트(Zero Trust) 아키텍처와 맥을 같이한다. SGA솔루션즈는 2023년부터 3년 연속 과기부·KISA의 제로트러스트 실증·시범사업을 주관했다. 지난해 신한은행을 대상으로 금융권 제로트러스트 보안 모델 구축에 참여하는 등 공공·금융 분야에서 레퍼런스를 쌓아가고 있다.