지난해 롯데카드 침해사고 당시 연계정보(CI)가 유출된 데 이어 반복된 유출 사고에 따라 CI 제도 개선이 필요하다는 주장이 거듭 제기됐다. 특히 이용자가 자신의 CI를 갱신할 수 있는 권리가 보장돼야 한다는 의견이 주목된다.
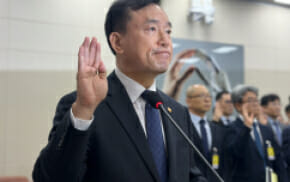
12일 조국혁신당 김선민 의원은 국회 과학기술정보방송통신위원회서 열린 방송미디어통신위원회 대상 국정감사에서 “CI는 유출되면 값이 바뀌지 않는다”며 “유출된 CI는 쓰지 말아달라고 할 수도 있어야 한다”고 밝혔다.
김 의원에 따르면 CI 유출 피해를 입은 한 이용자는 6개 회사에 자신의 CI를 쓰지 말아달라고 요구했으나 제대로 반영되지 않았다. 유출된 값이 그대로 다른 회사에서도 쓰이고 있는데 자신의 개인정보에 대한 자기결정권을 갖지 못했다는 설명이다.
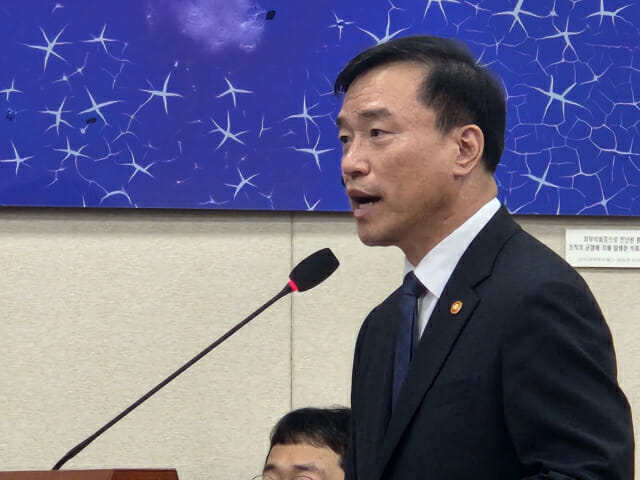
이에 따라 김 의원은 “CI 이용을 원하지 않는 분들에 대해 대체할 수 있는 절차를 제공할 필요가 있다”고 지적했다.
이어, “방미통위가 현재 CI에 대해 1년에서 3년까지 유효기간제를 검토하고 있는 것으로 알고 있다”면서도 “1년 동안 검토하는 사이에 피해자는 방치되고 있다”고 꼬집었다.
관련기사
- 김종철 방미통위원장, 신한은행 CI 유출에 "갱신 제도 추진”2026.10.10
- 주민번호·연계정보 같이 털린 롯데카드 사태에...분리 보관 4개월 앞당긴다2026.09.18
- 내년 1월1일부터 주민번호-연계정보 분리 보관해야2026.06.12
- 방미통위, 롯데카드에 과태료..."개인식별 번호 안전조치 없어"2026.04.29
그러면서 “기간에 관계 없이 CI 갱신을 보장해야 한다”고 강조했다.
김종철 방미통위원장은 “종합적으로 CI 문제를 해결할 수 있는 법제 개선 작업을 하고 있고, 그런 방안도 같이 검토하겠다”고 답했다.