디센트 앱 월렛(지갑)에서 해킹 사고가 발생한 지 보름 가까이 지났지만 운영사 아이오트러스트가 피해자 배상 방안 마련에 미온적 태도를 보이고 있다. 일부 피해자들은 회사 측에 직접 피해사실을 입증하고 배상을 요구하고 있지만 회사 측은 명확한 답변을 내놓지 않는 상태다.
29일 아이오트러스트 관계자는 지디넷코리아와의 통화에서 피해자 배상과 관련해 “아직 논의할 단계가 아니다”라며 “자문 변호사에게 문의해 놓은 상태”라고 밝혔다.
앞서 아이오트러스트는 지난 16일 디센트 앱 월렛 이용자로부터 비정상적인 자산 이동 신고를 접수한 뒤 해킹 사실을 인지하고 긴급 조사에 착수했다. 회사 측은 구체적인 피해 규모를 공개하지 않고 있지만 글로벌 온체인 업계에서는 리플 1000만개 이상이 탈취된 것으로 추정하고 있다. 이밖에 비트코인, USDT, 트론 등도 유출된 것으로 파악됐다.
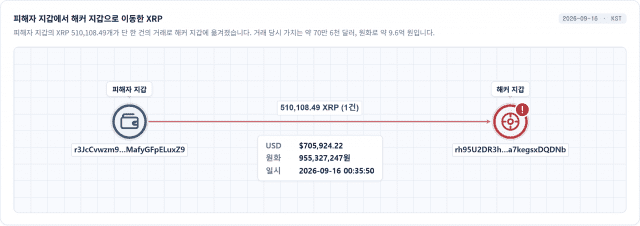
그럼에도 회사 측은 현재까지 피해 이용자들에게 구체적인 배상 계획을 안내하지 않고 있다. 이용자가 직접 지갑을 통제할 수 있는 개인키를 가진 비수탁형 월렛 서비스인 만큼, 이용자 회원가입이나 고객확인 절차를 거치지 않아 해킹된 지갑의 실제 소유주를 식별하기 어렵다는 이유에서다.
아이오트러스트 관계자는 “서비스가 회원가입 형태도 아니고 고객 자산을 위탁받는 것도 아닌 만큼 실제 피해자인지 확인할 방법이 없다”며 “비수탁형 월렛 특성상 지갑 소유주를 식별하기 어렵다”고 주장했다.
전문가들은 비수탁형 월렛 특성상 사업자가 회원정보를 보유하지 않아 피해자를 즉각 식별하기 어렵다는 점에는 동의하면서도, 피해자 확인과 배상은 별개 문제라고 지적한다.
황석진 동국대 교수는 “블록체인 특성상 거래내역이 온체인에 남기 때문에 피해 지갑에 대한 기술적 분석이 가능하다”며 “피해자 신고를 접수하고 온체인 분석을 통해 해당 지갑 주소와 이번 해킹 연관성을 선제적으로 검증해야 한다”고 말했다.
이어 “회원정보가 없어 피해자를 파악할 수 없다고 단정하기보다 피해 이용자가 스스로 해당 지갑에 대한 통제권과 피해 사실을 입증할 수 있도록 하고, 이를 토대로 배상안을 마련할 필요가 있다”고 덧붙였다.
해외에서는 월렛 해킹 사고가 발생한 뒤 피해자들에게 배상 방안을 공개하고 피해 접수를 진행한 사례가 있다.
글로벌 가상자산 거래소 비트겟의 월렛은 지난 2022년 12월 해킹으로 약 800만 달러 상당 가상자산이 탈취됐다. 사고 이후 회사는 피해 이용자에 대한 배상 계획을 마련했으며 이후 피해 월렛에 대한 배상을 완료했다.
비트겟은 최근 발생한 대규모 해킹에서도 피해자 배상 방침을 밝혔다. 지난 24일 해킹으로 3억 5160만 달러 규모 가상자산이 유출되자 피해액 전액을 자체적으로 조성한 이용자보호기금을 통해 충당하겠다는 입장을 내놨다.
비수탁형 월렛 세컨드파이(SecondFi)에서도 지난 6월 374개 월렛에서 가상자산 에이다(ADA) 약 1610만개가 탈취되는 사고가 발생했다. 자체 조사 결과 월렛 소프트웨어가 거래 서명을 생성하는 과정에서 암호학적 결함이 근본 원인으로 확인됐다.
관련기사
- [단독] 디센트 월렛 자산유출 110건으로 늘어…전문가 "개인키 난수생성 문제"2026.09.18
- 디센트 지갑 앱 노린 해킹 발생…1억 5천만원 상당 리플 탈취2026.09.16
- 스트래티지, 비트코인 1665개 추가 매입…보유량 ‘역대 최대’2026.09.29
- 금융사 간 이동 안되는 토큰증권…‘K-갈라파고스’ 우려2026.09.28
세컨드파이는 피해 이용자가 월렛 소유권을 증명하고 피해 자산을 청구할 수 있는 회수 절차를 마련했다.
한편 디센트 해킹으로 피해를 본 일부 국내 이용자는 경찰에 피해 사실을 신고한 상태다. 디센트 측에도 고객센터 이메일을 통해 피해 내용을 전달했지만 현재까지 답변을 받지 못한 상태다.