국정원이 대규모 국가 및 공공기관의 정보화사업에 N2SF를 적용한다. 이들 정보화 사업이 N2SF 정책 시행(2025년 9월)에도 불구, 이를 반영하지 않아 보안대책이 미흡하다는 판단에서다. N2SF(National Network Security FRAMEwork, 국가 망 보안체계)는 국정원이 새로 만든 국가 정보보안 체계를 말한다. 우리나라의 연간 국가 및 공공기관의 정보화 사업 규모는 6조 원이 약간 넘는다. 이중 정보화 기획이 필요한 SI성 사업은 연간 1만건이 넘으며 규모는 약 1조 6000억 안팎이다.
국가정보원(국정원, NIS)은 지난 17일 국가보안기술연구소(NSR)와 공동으로 서울 코엑스에서 개최한 글로벌 사이버안보 행사 ‘사이버 서밋 코리아(Cyber Summit Korea, CSK 2026)’에서 이 같은 N2SF 정책 확산 방침을 설명했다.
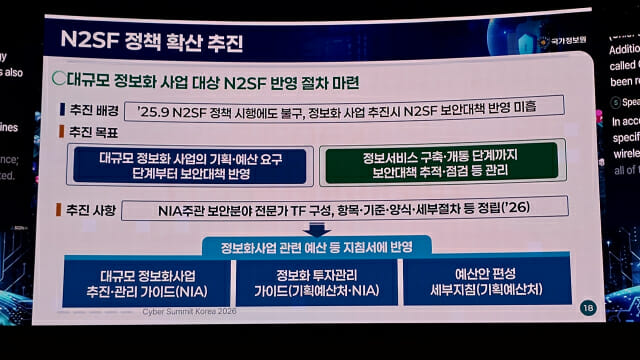
국정원은 대규모 정보화 사업의 기획 및 예산 단계부터 N2SF를 적용하기 위해 과기정통부 산하 기관인 한국지능정보사회진흥원(NIA)과 태스크포스(TF)를 구성, 항목과 기준, 양식 등 세부절차를 논의하고 있다. 이날 국정원 관계자는 "NIA가 대규모 정보화사업 추진 및 관리 지침을 만들고, 기획예산처와 NIA는 정보화 투자 관리 지침을, 기획예산처는 예산안 편성 세부 지침에 이를 반영하는 걸 추진하고 있다"고 밝혔다.
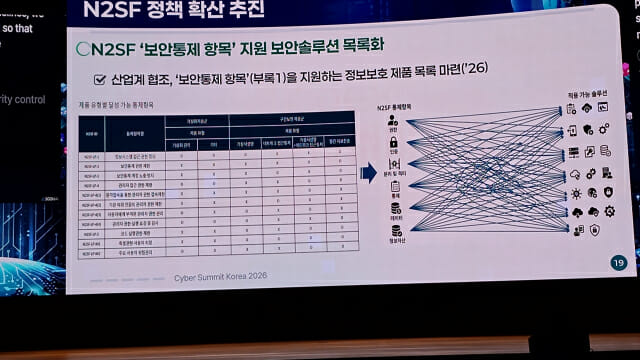
또 국정원은 N2SF 확산을 위해 산업계 협조를 받아 '보안통제 항목'을 지원하는 정보보호 제품 목록도 올해 중 마련할 계획이다. 이 보안통제 항목에는 정보접근시스템 접근 권한과 보안통제 권한 제한, 관리자 접근 제한, 코드실행 권한 제한 등이 들어가 있다.
N2SF 이해도 확산을 위해 어떤 내용인지를 담은 만화도 올 3월 제작, 온라인에 게시했다. 국가 및 공공기관이 보유 데이터를 CSO로 분류하는데 도움을 주기 위해 '등급분류참조 가이드'도 올해 배포할 예정이다.
N2SF 실증사업도 올해 60억 원 규모로 7개가 추진, 행안부 등이 참여하고 있다. 행안부는 국정원이 마련한 N2SF 모델 11개중 10번째 모델로 실증을 하고 있다. 온북 및 업무단말에서 생성형AI와 인터넷 서비스에 안전하게 접속 할 수 있게 보안 통제를 적용한다.
관련기사
- 국정원, 내년 공급망보안 통합관리 시스템 만든다2026.09.20
- 국정원, 보안 제품 국가·공공기관 납품 문호 확대2026.09.20
- 6년 만에 더 커지고 똑똑해진 신형 투싼…10월 국내 출격2026.09.20
- 트럼프 "'AI 군' 창설…인공지능 이름도 바꾸자"2026.09.20
앞서 국정원은 N2SF 보안 지침 고도화 차원에서 보안통제 항목을 기존 276개에서 300여개로 확대 한 바 있다. 원격업무환경과 통합인증(SSO), 모바일 업무환경을 반영한 정보서비스모델(부록2)도 새로 개발했다.
한편 국정원은 올 5월 1일 '국가사이버보안 기본 지침'을 개정해 망분리 의무 조항(제 40조)을 삭제하는 대신 N2SF 조항을 신설(제 3장 제 1절)했다. 또 기밀(C), 민감(S), 공개(O) 등 등급별 도메인과 정보시스템, 업무정보를 규정한 N2SF 등급을 규정하는 한편 N2SF 정책에 따른 보안정책(내부망, 인터넷망, 비공개, 중요 자료 등 정의를 CSO 등급으로 재정의, CDS(크로스 도메인 솔루션) 등 신규 보안 기술 반영, 제어시스템과 무선랜, IoT, 원격근무 및 유지보수 등 보안대책 변경)을 개정했다.