소프트웨어(SW) 공급망 보안 기반을 마련하기 위해 국정원이 내년까지 '공급망보안 통합 관리시스템'을 개발한다. 또 오는 2028년까지 국가 취약점 데이터베이스(DB)도 구축한다. 국가사이버보안기본지침을 내년에 개정, SW보안취약점관리 담당관도 지정하게할 계획이다. SW 공급망 보안은 소프트웨어가 만들어져 배포·사용하는 전 과정에서 악성코드나 취약점이 몰래 들어오지 않도록 관리·보호하는 걸 말한다. 협력사와 제 3자에 의한 해킹을 막는데 유용하다.
국가정보원(국정원·NIS)은 지난 17일 국가보안기술연구소(NSR)와 공동으로 서울 코엑스에서 개최한 글로벌 사이버안보 행사 ‘사이버 서밋 코리아(CSK 2026)’에서 이 같은 사실을 공개했다.
국정원이 개발을 추진하는 '공급망 보안 통합 관리시스템'은 국가와 공공기관이 도입하는 SW 제품 을 대상으로 SW구성요소명세서(SBOM)를 등록 및 관리하는 시스템이다. 시스템을 구축하면 공급망 침해사고 및 위협 정보 공유를 자동 및 일원화 할 수 있다. 공공과 민간에 침해 여부를 신속히 전파하는 효과도 기대된다.
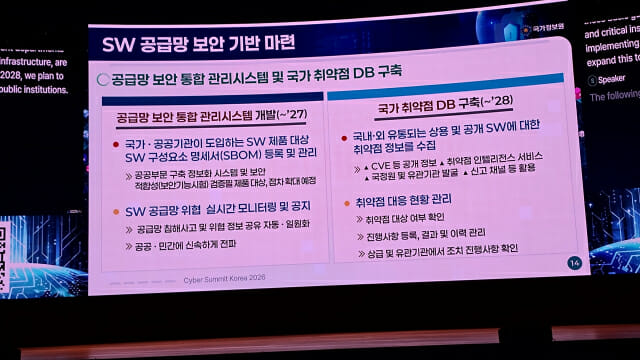
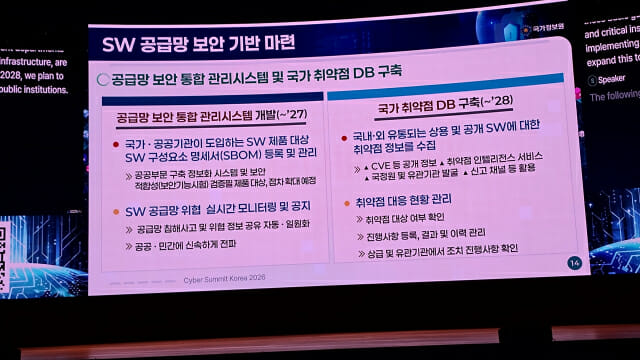
오는 2028년까지 구축하려는 '국가취약점 DB'는 국내외서 유통되는 상용 및 공개SW에 대한 취약점 정보를 모아놓은 것이다. 여기에는 CVE(Common Vulnerabilities and Exposures, 공통 취약점 및 노출) 등 공개정보가 들어간다. DB를 구축하면 취약점 인텔리전스 서비스가 가능하고, 신고 채널로 활용할 수 있다. 또 취약점 대상 여부 확인, 진행사항 등록, 결과 및 이력관리, 상급 및 유관기관의 조치 진행사항 확인 등 취약점 대응 현황 관리에도 이용할 수 있다.
국정원은 추진 로드맵도 공개했다. 올해는 개발환경 보안 자체 점검 목록을 7월까지 만들고 업데이트를 12월까지 진행한다. 이어 내년 1~6월 공공정보화시스템 대상 SBOM 제출 및 관리 시범사업을 하고, 내년중에 국가사이버보안기본지침을 개정해 SBOM 제출과 SW 보안취약점관리 담당관을 지정하게 한다.
관련기사
- 국정원, 보안 제품 국가·공공기관 납품 문호 확대2026.09.20
- "사이버 위협 세계가 공동 대처"...국정원 주최 'CSK 2026' 개막2026.09.17
- [시론] 공급망 보안과 국정원 체질 개선2026.09.07
- 6년 만에 더 커지고 똑똑해진 신형 투싼…10월 국내 출격2026.09.20
또 국가안보에 위해하는 제품 검증 체계 및 자가 점검 체크리스트도 내년 12월까지 마련한다. 이어 2028년에는 공급망보안 통합 관리시스템 및 취약점 DB를 본격 운영하고, 유관기관간 공급망 정보 공유 및 시스템 구축을 추진하며, 안보위해성 자가 점검 체크리스트를 제출하게 할 계획이다.
또 국정원은 '취약점 신고 및 조치, 공개' 제도의 운영 지침(가이드라인)을 내년에 마련, 정부부처와 기반시설 운영 기관에 먼저 시행한다. 2028년에는 여타 공공기관과 지자체로 확대한다. 이 제도는 선한 목적을 가진 보안연구자에게 상시 취약점 점검을 허용, 이를 신고받아 신속 조치하는 한편 이들 취약점을 공개, 해킹사고를 사전에 예방하기 위한 것이다.