내년 하반기부터는 CC인증 등 국제적으로 안전성을 인정받은 보안 제품도 국가 및 공공기관에 납품할 수 있게 된다. 현재는 암호모듈검증제도에 따라 국정원의 검증필 암호 모듈만 납품할 수 있는데, 납품 문호를 넓힌 것이다. AES 등 국제표준 암호 인증을 받은 제품 역시 내년 하반기부터 국가 및 공공기관에 납품할 수 있을 전망이다.
국가정보원(국정원, NIS)은 지난 17일 국가보안기술연구소(NSR)와 공동으로 서울 코엑스에서 개최한 글로벌 사이버안보 행사 ‘사이버 서밋 코리아(Cyber Summit Korea, CSK 2026)’에서 이 같은 사실을 공개했다.
이날 오후에 열린 세션에서 국정원 관계자는 원이 추진하고 있는 '국가 클라우드 보안정책 개편 방향'을 소개했다. 이 안은 현재 초안으로, 각계각층의 의견을 수렴, 내년 하반기에 시행될 예정이다.
우리나라 클라우드 컴퓨팅 보안 정책은 지난 14년간 크게 세 차례 변화를 겪었다. 2012년 12월 처음으로 관련 정책이 만들어졌다. 당시 국가 및 공공기관이 클라우드 컴퓨팅을 도입할 때 지켜야 할 보안 원칙과 기술적 통제 기준을 처음으로 제시, 클라우드 핵심 보안위협을 가상화 환경, 다중 임차(Multi-tenancy), 관리자 권한, 데이터 유출, 망분리·접근통제로 봤다.
이어 2016년 5월, 민간클라우드 컴퓨팅 서비스 도입 보안기준을 정립했다. 이때 가장 큰 변화는 공공기관이 민간 클라우드 서비스를 이용할 경우 적용할 별도의 보안기준을 처음으로 추가했다. 세번째 큰 변화는 2023년 1월으로 클라우드 상중하 등급제를 마련했다. 이는 국가 및 공공기관이 클라우드에서 운영하는 시스템을 중요도에 따라 상·중·하로 분류했다.
이런 세 차례의 큰 변화에 이어 국정원은 인공지능(AI) 시대를 네번 번째 개정안을 추진중이다. 개정안 초안을 마련, 지난 8월 부처 대상 의견을 모았고, 산업계 의견도 설명회를 개최하며 수렴중이다. 이날 발표를 한 국정원 직원은 "각계 의견 수렴 및 검토를 통해 정책 완성도를 높이겠다"고 밝혔다.
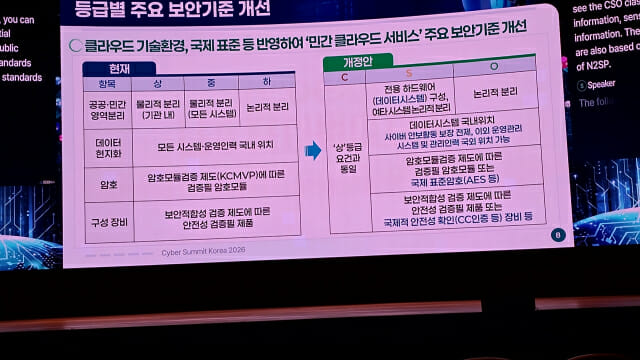
개정안을 살펴보면, 2023년 1월부터 국가 및 공공기관의 시스템을 중요도에 따라 상중하로 등급을 매겨 관리해왔는데, 이를 데이터 중요도에 따라 C등급, S등급, O등급(CSO)으로 재편, 공공 시스템 등급 분류 체계를 일원화했다.
C등급(비밀등급)이 가장 높은 보안을 요하는 데이터다. 비밀 데이터를 비롯해 안보, 국방, 외교, 수사 등 기밀정보와 국민생활, 생명, 안전과 직결된 데이터가 이에 해당한다. 개정안의 1호~4호에 해당한다. 개정안 1호는 법률상 비밀 및 비공개로 규정한 자료, 2호는 안보,국방, 통일, 외교 관련 자료, 3호는 공개시 국민 생명 및 신체, 재산을 침해하는 자료, 4호는 진행중인 재판 자료 등이다.
중간 단계인 S등급은 민감(Sensitive)정보를 말한다. 이 역시 비공개 정보로 개인과 국가 이익 침해가 가능한 정보가 이에 해당한다. 개정안의 5~8호와 기타가 이에 해당한다. 5호는 감사, 감독, 검사, 시험 등의 자료고 6호는 성명과 주민등록번호 등 개인정보, 7호는 법인, 단체, 개인의 경영 자료, 8호는 공개시 부동산 투기 등이 우려되는 자료다. 기타는 로그 및 임시 백업 자료를 말한다.
가장 낮은 O등급은 외부에 공개(Open)할 수 있는 자료다. 기밀, 민감 정보 이외의 모든 정보 및 별도의 조치를 적용한 비공개 정보를 말한다. 공공데이터법(제2조)에 따른 공공데이터 이외 모든 정보를 말한다.
개정안에서 가장 눈에 띄는 부분은 보안 분야다. 클라우드 기술환경과 국제표준 등을 반영해 현재의 상중하 데이터 중 중급 데이터(개편안의 S등급 데이터)의 보안기준이 크게 바뀐다. 상하 데이터는 변화가 없다.
즉, 현재의 중급 데이터가 적용받는 4가지 기준(공공과 민간 영역 분리, 데이터 현지화, 암호, 구성장비)에 변화를 줬다. 공공과 민간 영역 분리 경우, 현재의 중급 데이터는 모두 물리적 분리를 해야 한다. 앞으로는 아니다. 논리적 분리도 가능, 전용 하드웨어(데이터시스템)를 구성하거나 여타 시스템의 논리적 분리를 할 수 있다. 또 중급 데이터의 '데이터 현지화' 부분도 바뀐다.
현재는 모든 시스템과 운영 인력이 국내에 위치해야 한다. 하지만 개정안에 따르면, 앞으로는 사이버 안보활동을 보장한다는 전제하에 데이터시스템 외에 운영관리 시스템과 관리인력의 국외 위치가 가능해진다.
국내 클라우드 기업들이 외국 클라우드 기업들의 입지 확대가 점쳐진다고 우려하는 부분이다.
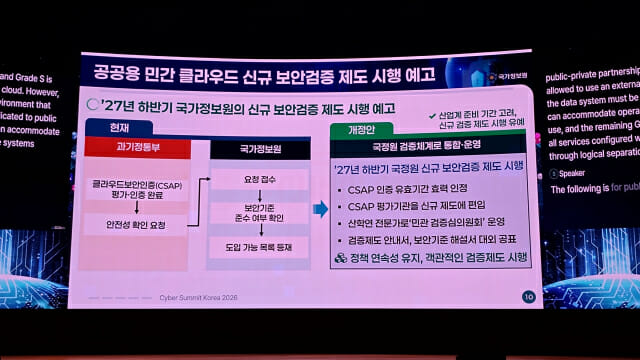
또 암호 부분도 바뀐다. 현재는 국가 및 공공기관에 보안제품을 납품하려면 암호모듈검증제도(KCMVP)에 따른 검증필 암호모듈을 필수로 받아야 한다. 개정안은 이를 확대, 검증필 암호모듈 외에 AES 등 국제표준암호 인증을 받은 제품도 인정했다.
구성장비 부분도 변화를 줬다. 현재는 보안적합성 검증 제도에 따른 안정성 검증필 제품만 국가 및 공공기관에 공급할 수 있는데, 이들 제품 외에 CC인증 등 국제적으로 안정성을 인정 받은 장비도 공급할 수 있게 된다.
이날 국정원은 등급별 도입 가능한 클라우드 유형도 공개했다. C등급 데이터는 기관의 통제시설내에 위치하는 것으로, 민관협력(PPP, Public Private Partnership) 클라우드에만 둬야 한다. PPP 클라우드 센터는 현재 국가정보자원관리원 대구센터에 있다.
관련기사
- 네이버클라우드 "보안에 연간 400억 투자...향후 더 늘릴 것"2026.09.17
- SKT, F5와 AI 클라우드 보안 강화…국내 첫 MSP 파트너2026.09.16
- 네이버클라우드, 정부 보안 특화 AI 사업자 선정…공격·방어 '투트랙' 개발2026.09.03
- 6년 만에 더 커지고 똑똑해진 신형 투싼…10월 국내 출격2026.09.20
S데이터는 C등급 클라우드 외에 외부민간 클라우드(공공 전용 데이터시스템, 데이터시스템을 공공 전용 하드웨어로 구성)에, O등급 데이터는 C와 S 등급 클라우드 또는 외부민간 클라우드(민간용 모든 시스템과 논리적으로 분리)에 각각 둘 수 있게 했다.
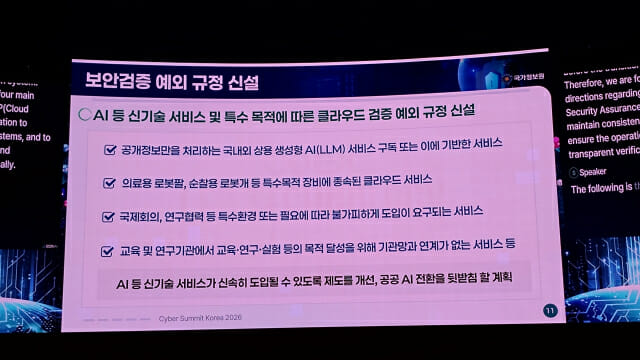
한편 개정안은 이런 보안규정을 적용 받지 않는 예외 규정도 신설했다. 즉, AI등 신기술 서비스 및 특수 목적이 있으면 클라우드 검증을 받지 않아도 되는 것이다. 예외 규정은 ▲공개정보만을 처리하는 국내외 상용 생성형 AI(LLM) 서비스 구독 또는 이에 기반한 서비스 ▲의료용 로봇팔, 순찰용 로봇개 등 특수목적 장비에 종속된 클라우드 서비스 ▲국제회의, 연구협력 등 특수환경 또는 필요에 따라 불가피하게 도입이 요구되는 서비스 ▲교육 및 연구기관에서 교육 및 연구, 실험 등의 목적 달성을 위해 기관망과 연계가 없는 서비스 등이다.