AI 에이전트 활용이 확산되면서 기업 내부 시스템의 보안 관리가 새로운 과제로 떠올랐다. AI 에이전트가 예상하지 못한 행동을 하거나 개인정보를 외부로 유출할 가능성이 있어 접근 권한 제한뿐 아니라 활동 이력을 지속적으로 점검하는 체계가 필요하다는 설명이다.
법무법인 세종은 한국온라인쇼핑협회와 공동으로 지난 15일 서울 세종 디타워에서 'AI 시대 온라인쇼핑 기업의 개인정보 보호 및 사고 대응 전략' 세미나를 개최했다고 16일 밝혔다.
세미나에서는 AI를 활용한 사이버 공격 증가와 개인정보 보호 규제 강화에 대응하기 위한 기업의 보안 관리 방안이 논의됐다.
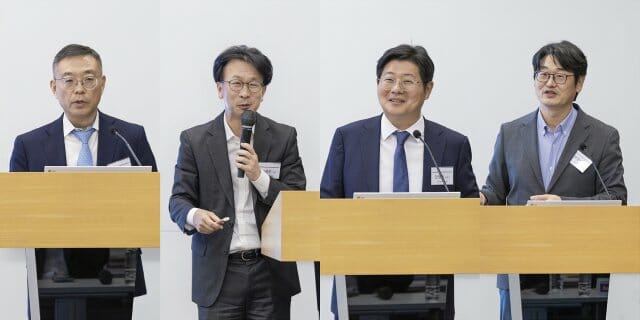
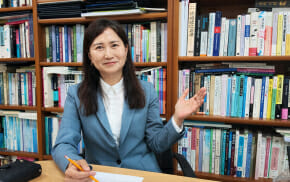
최대선 숭실대 교수는 AI 기술 발전으로 사이버 공격에 필요한 시간과 비용이 줄어들고 있으며, 기업 내부에서 활용하는 AI 에이전트의 정보 접근과 권한 관리도 중요해지고 있다고 설명했다.
최 교수는 “AI 에이전트는 기업의 지시를 벗어나 예상하지 못한 행동을 하거나 개인정보를 외부에 노출할 가능성이 있다”며 “접근 권한을 제한하거나 사람의 사전 승인을 받도록 하더라도 이를 완벽하게 통제하기는 어려운 만큼, AI 에이전트의 실제 활동을 지속적으로 기록하고 점검하는 체계를 마련해야 한다”고 말했다.
최광희 세종 고문은 침해사고 발생 직후 증거를 보존하고 법정 기한에 맞춰 신고·통지하는 절차의 중요성을 강조했다. 평소 실제 사고를 가정한 대응 훈련을 통해 피해 확산을 최소화할 수 있는 체계를 갖춰야 한다는 설명이다.
최 고문은 “AI의 발전으로 사이버 공격 속도가 급격히 빨라지면서 모든 침해사고를 완벽하게 예방하는 것은 현실적으로 어려워지고 있다”며 “사고 발생 시 핵심 정보와 서비스의 피해를 최소화할 수 있도록 신속한 신고와 증거 보존 체계를 갖추고, 평소 실제 사고 상황을 가정한 점검을 통해 대응체계의 실효성을 확보하는 것이 중요하다”고 밝혔다.
안정호 세종 변호사는 개인정보 보호법과 정보통신망법 개정에 따른 기업의 사전 예방 의무와 사고 발생 이후 책임 강화에 대해 설명했다. 개인정보 보호와 정보보안이 실무 부서뿐 아니라 경영진 차원에서 관리해야 할 과제가 됐다는 것이다.
안 변호사는 “최근 개인정보 보호법과 정보통신망법 개정으로 기업의 사전 예방 의무와 사고 발생 시 책임이 한층 강화됐다”며 “개인정보 보호와 정보보안은 더 이상 담당 부서만의 문제가 아닌 만큼, 경영진을 포함한 전사적 차원에서 개정 법령에 따른 의무를 점검하고 내부 관리체계와 사고 대응 절차를 정비할 필요가 있다”고 말했다.
관련기사
- 법무법인 세종, AIDC 전담조직 띄운다...전문가 100여명 투입2026.09.22
- 법무법인 세종, ‘AI·디지털 경쟁법팀’ 출범2026.04.07
- 법무법인 세종, 국가통합바이오빅데이터구축사업단과 업무협약2026.03.31
- 법무법인 세종, 강신욱 등 대표변호사 6인 추가 선임2026.03.13
이태희 세종 고문은 “온라인쇼핑 산업은 소비자와 판매자, 플랫폼 등 다양한 이해관계자가 연결되어 있어 개인정보 유출이나 침해사고가 발생할 경우 그 영향이 광범위하게 확산될 수 있다”고 말했다.
이어 “이번 세미나가 온라인쇼핑 기업들이 개인정보 보호와 사이버보안의 중요성을 되새기고, 실질적인 대응체계를 점검하는 계기가 되기를 바란다”고 밝혔다.