전 세계 주요 랜섬웨어 범죄 조직들의 한국 대상 공격 건수가 3개 분기만에 지난해 한 해 수치를 넘어섰다. 국내 기관 및 기업들이 데이터를 탈취하고, 금전을 요구하는 등 사이버 범죄에 더 많이 노출되고 있는 것으로 해석된다.
29일 랜섬웨어 추적 사이트 '랜섬웨어닷라이브'에 따르면 이날까지 누적된 올해 한국 기업 및 기관 대상 주요 랜섬웨어 조직의 공격 건수는 54곳으로 2025년(45건)보다 피해기업이 더 많은 것으로 나타났다.
이는 주요 랜섬웨어 그룹이 다크웹 유출 전용 사이트(DLS)에 피해 기업들 등록한 것을 기준으로, 집계한 수치다. 피해기업을 등록하지 않았거나 랜섬웨어 공격에 당했지만 공격 그룹이 어디인지 특정되지 않은 피해 건의 경우는 집계되지 않았다. 이에 실제 랜섬웨어 피해는 이보다 더 많을 것으로 예상된다. 올해 초 발생한 교원그룹 대상 랜섬웨어 공격 등 공격자가 특정되지 않은 경우가 여기에 해당한다.
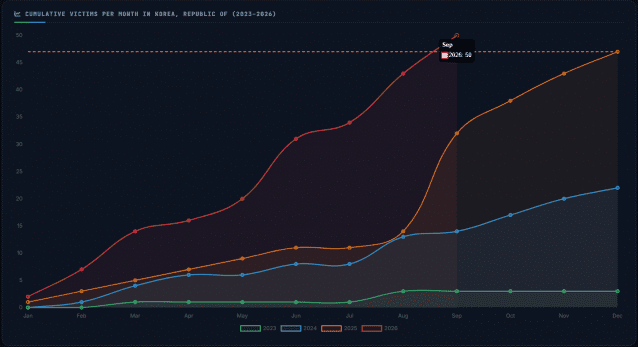
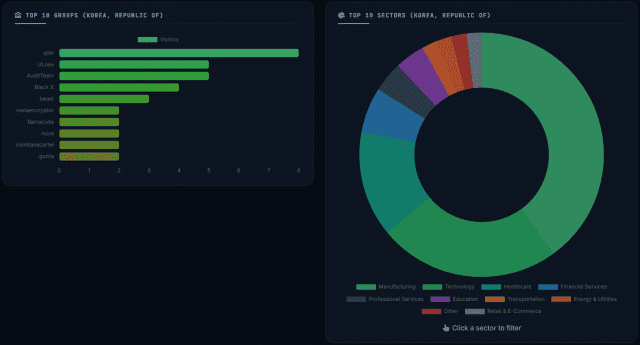
월별로 보면 매월 공격 건수가 전년 동월 수치 대비 많았다. 매월 역대 최대치를 기록한 데 이어 9월에는 지난해 수치마저 뛰어넘은 것이다. 피해 기업의 유형별로 보면 금융(13건) 및 IT·기술(12건), 제조업 분야(8건)를 노린 공격이 가장 많았다. 다음으로는 교육(3건), 에너지·유통(2건) 등으로 피해가 많이 발생했다.
랜섬웨어 조직별로 보면 지난해에 이어 올해에도 가장 많은 공격 건수를 기록한 곳은 '킬린(Qilin)'이다. 킬린은 지난해 45건의 공격 중 19건을 차지했다. 킬린은 올해에도 8건의 한국 기업을 DLS에 피해 기업으로 등록했다. 지난해에 비해 공격 건수 자체는 줄었지만, 여전히 주요 그룹 중 가장 많은 공격 건수를 기록한 셈이다. 올해 킬린은 하이젠모터스 등 기업을 대상으로 공격을 시도한 것으로 나타났다.
킬린은 올해 7월 기준 전 세계 가장 많은 피해 기업을 남긴 그룹으로, 역사상 최악의 사이버 범죄 조직으로 꼽힌다. 역대 킬린의 타깃이 된 기업의 수는 총 2327곳으로 집계됐다. 인공지능(AI) 및 사이버보안 전문 기업 에스투더블유(S2W)가 분석한 내용에 따르면 킬린은 최소 2022년 5월부터 활동한 러시아계 랜섬웨어 조직이다. 서비스형 랜섬웨어(RaaS) 모델로 운영되고 있다.
지난해에는 SGI서울보증 등을 공격한 '건라(Gunra)' 랜섬웨어 조직이 킬린에 이어 가장 많은 공격 건수(4건)를 기록했으나, 올해에는 킬린 다음으로 '유로즈(ULose)', '오딧팀(AuditTeam)' 등 기업이 각각 5건의 공격 건수를 기록하며 뒤를 이었다.
먼저 유로즈는 올해 6월 처음 식별된 신규 랜섬웨어 조직이다. 위협 인텔리전스 플랫폼 'SOC레이더'에 따르면 유로즈는 2026년 8월과 9월 사이에 글로벌 하드웨어 기업인 MSI를 비롯해 국내 기업인 한독(HanDok), 하이즈항공(HIZE Aero), 엔알캐피탈(NRCapital) 등을 공격 명단에 포함한 것으로 알려졌다.
관련기사
- "랜섬웨어, 네트워크 분할·ZT로 확산 방지"2026.09.17
- "병원, 의원급 3만7천여개...중소 규모 많아 랜섬웨어 공격 취약"2026.09.17
- "랜섬웨어 공격 급증"...KISA, 5대 대응 전략 제시2026.09.16
- "AI로 빨라진 랜섬웨어, 행위기반 차단이 해법”2026.09.04
오딧팀 랜섬웨어 조직도 올해 2월께 처음 식별된 랜섬웨어 조직이다. 현재까지 총 48곳을 공격한 것으로 알려졌으며, DLS상에서 기업명을 일부 가려둔 채 금전 지불 기한을 올려두고 협상하는 방식을 보인다. 이를 통해 기업을 압박하고 금전을 탈취하려는 시도로 풀이된다. 올해 4월 오딧팀은 조이시티를 대상으로 내부 데이터, 소스코드 등을 탈취해 다크웹에 공개한 바 있다.
익명을 요구한 보안업계 레드팀 관계자는 "최근 신흥 랜섬웨어 조직들이 한국 기업을 대상으로 공격을 자주 시도하는 것으로 확인된다. 랜섬웨어 조직들도 AI를 활용하기 시작하면서 공격 자체가 쉬워졌기 때문에 많은 조직들이 생겨나고 있는 것으로 보인다"면서 "가장 취약한 곳은 중소기업이다. 무차별적인 대규모 공격이 시도되고 있는 지금 보안의 가장 취약한 고리인 중소기업은 1순위 타깃이 될 수밖에 없다. 중소기업들의 침해 대응 및 보안 강화를 위한 전방위적 지원이 필요하다"고 강조했다.