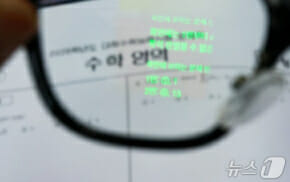
2027학년도 대학수학능력시험(수능)을 앞두고 인공지능(AI)을 활용한 부정행위 우려가 커지는 가운데, 클라우드·네트워크 인프라 기술만으로 이를 실시간 탐지하거나 차단하기는 어렵다는 업계 의견이 나왔다.
해외 AI 서버로 전송되는 데이터가 일반적인 통신과 구별되지 않는 데다 AI 서비스 제공업체도 다양해 특정 서버 접속을 제한하는 방식에는 한계가 있다는 지적이다.
18일 업계에 따르면 AI 안경이나 스마트폰 등 스마트기기가 해외 AI 애플리케이션 프로그래밍 인터페이스(API) 서버와 주고받는 데이터 패킷을 분석하더라도 부정행위 목적의 통신인지 구분하기는 쉽지 않은 것으로 전해졌다. 정상적인 AI 서비스 이용과 시험 문제 전송을 네트워크 트래픽만으로 구별하기 어렵기 때문이다.
정부는 오는 19일 치러지는 수능을 앞두고 AI 부정행위 방지 대책을 마련했다. 시험장 내 공공 와이파이 차단을 추진하고 스마트기기 반납과 현장 점검을 강화하는 한편, 글로벌 AI 기업과 협력해 부정행위 의심 사례의 통신 기록과 AI 이용 여부 등을 사후 분석할 방침이다.
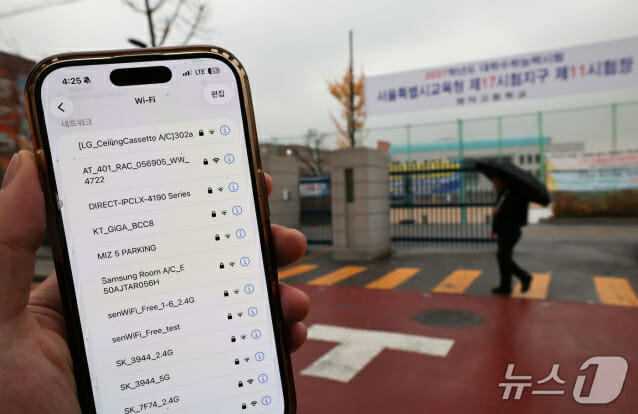
다만 개인 와이파이나 LTE·5G 이동통신망까지 완전히 차단하기는 어려운 상황이다. 이에 따라 클라우드·네트워크 인프라 차원에서 해외 AI 서버로 향하는 통신을 실시간 탐지·차단할 수 있는지에도 관심이 쏠리고 있다.
네트워크 업계에서는 AI를 활용한 부정행위 과정에서 발생하는 통신이 정상적인 서비스 이용과 동일한 방식으로 이뤄진다는 점을 한계로 꼽았다. 기존 네트워크 보안 기술은 반복적인 비정상 접속이나 공격 패턴을 탐지할 수 있지만 정상적인 AI API 호출만으로 부정행위 여부를 판단하기는 어렵다는 설명이다.
업계 관계자는 "AI 기기가 해외 서버와 데이터를 주고받는 행위 자체는 정상적인 네트워크 통신에 해당한다"며 "일반적인 AI 서비스 이용과 부정행위 목적의 통신을 구별하기는 현실적으로 어렵다"고 짚었다.
클라우드·인프라 업계 역시 특정 AI 서비스나 계정을 차단하는 방식의 실효성이 낮다고 평가했다. 챗GPT와 제미나이 외에도 해외 AI API 제공업체가 많고 수능 부정행위자가 다른 사람의 계정이나 새로 만든 계정을 활용할 수 있어 일부 서비스에 대한 접근 제한만으로는 대응하기 어렵다는 분석이다.
클라우드 업계 관계자는 "청소년들은 본인 계정뿐 아니라 부모나 타인의 계정을 이용하는 경우도 많아 계정 기반 통제에는 한계가 있다"며 "현재 해외 AI 서비스 제공업체도 다양해 챗GPT·제미나이 등 일부 서비스만 차단하는 방식 역시 실효성이 떨어질 것"이라고 말했다.
관련기사
- 李대통령, 해외서 수능 비상회의..."시험부정은 성적 도둑질”2026.11.17
- 몰래 써도 흔적 남는다…"수능 부정행위 통신기록 끝까지 추적"2026.11.17
- 수능 부정행위 발각시 10년간 응시자격 박탈2026.11.17
- 정부, 수능시험장 스마트기기 원천 차단2026.11.17
이에 AI 서버 접속을 차단하기보다 스마트폰 등 외부 통신 기기를 직접 탐지하는 방식이 현실적 대안이라는 의견이 나온다.
이 관계자는 "AI 안경은 사용 과정에서 눈에 띄는 동작이 필요해 실제 시험장에서 활용하기 쉽지 않을 것"이라며 "최근 밝혀진 세무사 시험 부정행위 사례처럼 스마트폰을 활용한 부정행위가 예상되는 만큼 스마트폰 등 통신 기기를 직접 탐지하는 것이 가장 효과적인 대응책"이라고 밝혔다.