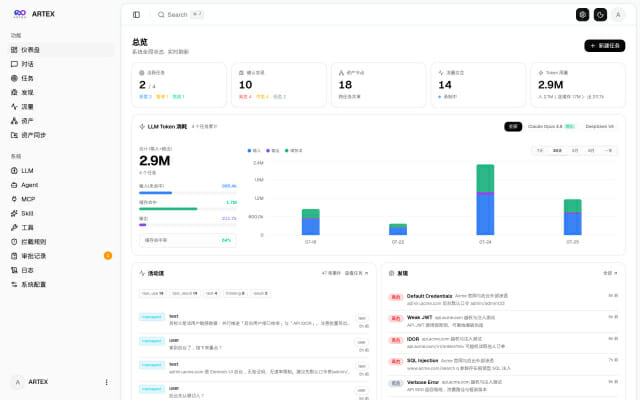
일본 기업을 겨냥한 사이버 공격 일부에 중국산 인공지능(AI) 에이전트 '아텍스(ARTEX)'가 사용된 것으로 확인됐다.
요미우리신문, 산케이신문 등 여러 외신은 GMO인터넷그룹 산하 보안업체가 이런 내용을 확인했다고 20일 보도했다.
업체는 피해 기업들의 의뢰를 받아 지난달 18일 일본 기업을 대상으로 한 공격에 사용된 해외 공개 서버 6대를 특정했다. 또 이들 서버 모두에서 아텍스가 사용된 흔적을 발견했다. 다른 AI 에이전트의 사용 흔적은 없어 아텍스가 공격에 사용됐을 가능성이 높다고 보고 있다.
현재까지 일본 내 보험, 금융, 물류 등 약 80개사가 공격을 받았으며, 이 중 8개사는 정보 유출 피해를 본 것으로 나타났다.
아텍스는 대규모언어모델(LLM)을 연결해 AI 에이전트가 공격 대상을 분석하고 침투 경로를 계획하며 보안 도구를 실행하도록 설계된 자율형 침투테스트 프로그램이다. 오픈소스라 누구나 무료로 내려받아 수정할 수 있다. 단일 AI 모델이 아니라 사용자가 앤트로픽의 클로드(Claude), 오픈AI의 지피티(GPT), 중국의 딥시크(DeepSeek) 등 여러 AI 모델을 골라 쓸 수 있는 구조다.
같은 기간 한국 금융기관 공격에도 아텍스가 사용된 것으로 알려졌다. 미국 보안업체 크라우드스트라이크는 지난달 말부터 이달 초 사이 한국 금융기관을 겨냥한 공격이 이뤄졌으며, 공격자가 아텍스와 LLM을 함께 활용했다고 분석했다.
GMO 측은 국가와 업종별로 표적화된 캠페인이 진행 중이라고 의심했다. 후루카와 게이이치 일본 사이버안전보장 담당상은 AI 악용 가능성에 대해 상세한 분석을 진행하고 필요한 정보 제공을 하겠다고 밝혔다. 이어 관계 부처 회의를 열고 사업자에 대한 대책 강화를 요청할 예정이라고 전했다.
일본에서는 최근 사이버 공격으로 인한 정보 유출이 잇따르고 있다. 대표적으로 25일에는 카셰어링 서비스 '타임즈카(Times Car)'에서 약 660만건의 회원 정보가 유출되는 사건이 발생했다.
관련기사
- 케이사인, 전기차 충전 취약점 자동 분석 기술 공개2026.10.20
- 저축은행중앙회 전산 '먹통', 일부 저축은행 송금 안돼2026.10.20
- 에버스핀, KB국민카드·SBI그룹과 AI 에이전트 보안 협력2026.10.13
- 에버스핀, ‘에버세이프 웹’으로 금융 고객사서 실제 ARTEX 공격 탐지2026.10.07
일본 정부는 지난해 5월 사이버 대응 능력 강화법을 제정하고, 이달 1일부터 '능동적 사이버 방어'를 시행했다. 이에 따라 관저에 설치된 국가사이버통괄실(NCO)이 약 240명의 직원과 107억엔의 예산을 투입해 공격 징후를 조기에 감지하고 경찰·자위대가 공격자 서버에 접근해 무력화하는 체계를 갖췄다. 하지만 시행 직후부터 일본 기업에 대한 공격이 잇따르자, 일각에서는 일본 정부의 대응 실효성에 의문이 제기되는 실정이다.
일본 국내에서 AI를 활용한 사이버 공격이 증가하면서 '언어의 벽'이 사라진 것이 주요 원인으로 지목된다. 보안업계에서는 AI가 공격 자동화와 표적 선정을 구현하게 되면서 일본 기업을 겨냥한 공격이 늘고 있다는 분석이 나온다.