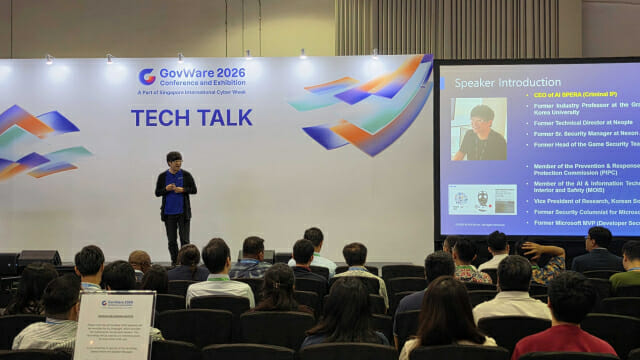
사이버 위협 인텔리전스 기업 AI스페라(AI SPERA, 대표 강병탁)가 13~15일 싱가포르 샌즈 엑스포 앤 컨벤션센터에서 열린 사이버보안 행사 ‘거브웨어(GovWare) 2026’에 참여했다.
자사 AI 기반 위협 노출 관리 플랫폼 ‘AITEM(AI-Powered Threat Exposure Management)’을 활용한 보안 운영 자동화 사례와 차세대 공격표면관리(ASM) 방향을 발표했다.
강병탁 AI스페라 대표는 행사 첫날인 13일 공식 컨퍼런스에서 ‘가시성 확보에서 위협 헌팅으로: AI 기반 공격표면관리 사례 연구(From Visibility to Threat Hunting: A Case Study of AI-Driven Attack Surface Management)’를 주제로 발표했다. 외부에 노출된 자산을 발견한 이후 담당자를 확인하고, 취약점의 영향을 조사하며, 필요한 조치로 연결하는 과정에서 AI가 수행할 수 있는 역할을 소개했다.
강 대표는 기존 ASM이 자산 목록과 취약점 정보를 제공하더라도 실제 대응에 필요한 조사와 부서 간 확인 작업은 여전히 보안 담당자의 몫으로 남아 있다고 설명했다. 공격은 AI를 활용해 빨라지는 반면, 대응은 사람의 수작업에 의존하는 만큼 발견한 정보를 조직의 업무 맥락과 연결해 신속한 조치로 이어가는 역량이 중요해지고 있다고 강조했다.
이러한 조사·확인 업무의 부담을 줄이기 위한 방안으로 에이전틱 AI(Agentic AI), AI 기반 보안관제(AI SOC), AI 기반 노출 검증(AI Exposure Validation) 등 세 가지 축을 제시했다. AITEM을 통해 자연어 기반 업무 요청부터 자산 관련 정보 조사, 신규 취약점의 영향 확인까지 보안 운영의 여러 단계를 연결하는 방식이다.
에이전틱 AI 활용 사례도 소개했다. ‘이번 주 공개된 취약점 중 우리 조직에 영향을 미치는 항목만 분석’하는 요청과, 새롭게 노출된 자산의 소속과 조건에 따라 슬랙(Slack) 또는 이메일로 알림을 구분해 전달하는 시나리오를 소개했다. 단순히 질의응답을 넘어 보안팀의 업무 조건과 예외 사항을 반영해 반복적인 확인·분류·알림 작업을 수행하는 데 초점을 맞췄다.
AI 기반 보안관제에서는 공식 자산 목록에 없는 외부 노출 서버의 담당자를 파악하는 과정을 다뤘다. 서버를 발견해도 운영 부서와 용도를 확인하는 데 시간이 걸리면 후속 조치가 지연될 수 있다. 이에 AI 에이전트가 슬랙, 컨플루언스(Confluence), 지라(Jira), 이메일 등 연동된 내부 업무 도구에서 IP 주소와 도메인 관련 기록을 찾아 맥락을 분석하고, 담당자와 운영 부서를 추론해 보안 분석가에게 전달하는 흐름을 제시했다.
AI 기반 노출 검증 사례로는 새롭게 공개된 취약점이 자사에 영향을 미치는지 확인하는 과정을 설명했다. AI가 보안 뉴스와 위협 보고서에서 취약점 식별번호(CVE), 심각도 점수(CVSS), 영향받는 제품 정보를 분석하고 조직의 외부 노출 자산과 대조하는 방식이다. 특히 CVSS 9.0 이상의 고위험 취약점 관련 정보를 중점적으로 확인하며, 관련 자산의 존재 여부와 취약점 탐지 결과를 구분해 제공한다. 취약한 자산이 확인되면 영향받는 시스템을 정리해 보안 담당자가 우선 점검할 대상을 좁힐 수 있도록 지원한다.
강 대표는 AI가 반복 업무를 수행하더라도 조직의 업무 맥락을 이해하고 위험 수용 여부와 최종 대응 우선순위를 결정하는 역할은 사람에게 있다고 강조했다. AI가 자산 조사와 정보 확인을 지원하고, 보안 인력은 위협 헌팅과 대응 판단에 집중하는 운영 구조가 필요하다는 설명이다.
관련기사
- AI로 IP와 연결된 도메인 찾아낸다…AI스페라, 기술 특허 등록2026.09.29
- 강병탁 AI스페라 대표 "바이브 코딩 확산, 공공서비스 보안 점검 함께 해야"2026.09.22
- 정용진 신세계 회장이 美 워너브라더스에 1.4조 베팅한 이유2026.10.14
- "전 국민에 AI 에이전트 하나씩"…카카오, '모두의 AI' 청사진 공개2026.10.14
강 대표는 “보안팀에 필요한 것은 더 긴 자산 목록이나 더 많은 취약점 알림이 아니라, 우리 조직에 영향을 미치는 위험과 조치 대상을 빠르게 파악할 수 있는 정보”라며 “AITEM을 통해 반복적인 조사와 확인 업무를 줄이고, 보안 담당자가 조직의 맥락에 따른 판단과 대응에 집중할 수 있도록 지원하겠다”고 말했다.
한편, AI스페라는 행사 기간 단독 부스(K37)를 운영하며 사이버 위협 인텔리전스 플랫폼 크리미널 IP(Criminal IP)와 AITEM을 선보였다. 현장에서는 AI 기반 보안 운영 자동화 기술에 대한 높은 관심을 바탕으로 글로벌 고객 및 파트너들과 도입·활용 방안을 논의했으며, 다수의 잠재 고객을 발굴하는 성과를 거뒀다.