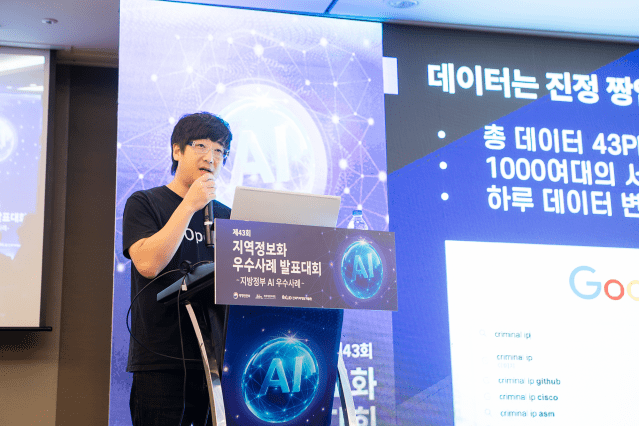
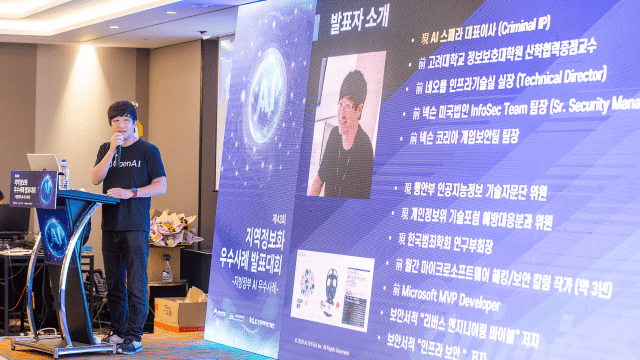
강병탁 AI스페라(AI SPERA) 대표는 행정안전부가 최근 개최한 ‘제43회 지역정보화(지방정부 AI) 우수사례 발표대회’에서 연사로 나서 "지방정부의 AI 활용이 빠르게 확대하는 만큼, 개발 속도와 생산성뿐 아니라 공격자의 관점에서 서비스의 보안 취약점을 함께 점검해야 한다"고 강조했다.
이번 대회는 지방정부의 AI 활용 우수사례를 공유하기 위해 마련됐다. 생성형 AI와 바이브 코딩(Vibe Coding)을 활용한 행정업무 및 주민 서비스 혁신 사례들이 소개됐다. 강 대표는 공공부문의 생성형 AI 및 바이브 코딩 확산에 따른 사이버 보안 위협과 대응 방향을 제시했다.
특히 바이브 코딩이 서비스 개발 속도를 크게 높이는 반면, 빠른 개발 과정에서 기본적인 보안 검토가 충분히 이뤄지지 않을 수 있다는 점을 지적했다. AI 서비스가 다양한 외부 시스템과 SaaS(서비스형 소프트웨어)에 연동되면서 계정과 API Key(인증키) 등 관리해야 할 인증정보가 늘어나고 있어, 개발 단계부터 중요 정보의 외부 노출 가능성을 지속적으로 점검해야 한다는 것이다.
또 개인정보와 행정 데이터를 다루는 공공서비스에서는 사용자 권한과 API를 통한 데이터 노출 여부를 더욱 면밀히 살펴야 한다고 강조했다. 화면에서 개인정보를 가리거나 특정 기능을 숨기더라도 서버에서 권한 검증이 제대로 이뤄지지 않거나, API 응답에 화면에서는 보이지 않는 정보가 그대로 포함될 경우 보안 문제로 이어질 수 있기 때문이다. 발표에서는 다른 이용자의 정보 접근과 관리자 기능 호출, 개인정보의 과도한 노출 등을 주요 점검 사항으로 언급했다.
이어 AI 기반 서비스를 안전하게 운영하기 위해서는 보안을 개발 단계, 서비스 운영 단계, 침해 대응 단계의 3단계로 나눠 지속적으로 관리해야 한다고 설명했다. 기능 업데이트나 설정 변경 이후 새로운 취약점이 발생할 수 있는 만큼, 서비스 운영 이후에도 외부 공격자의 관점에서 인터넷에 노출된 자산과 위험 요소를 지속적으로 확인하는 공격표면관리(ASM)가 필요하다는 것이다.
관련기사
- AI스페라, 중동 시장 공략 확대…UAE 중심 파트너 3곳과 협력2026.09.04
- AI스페라, '크리미널 IP' PCI DSS 최고 등급 4년 연속 인증2026.07.22
- AI스페라, 글로벌 AI 보안 운영 플랫폼 토크와 파트너십2026.07.13
- "구글·오픈AI부터 퍼플렉시티까지"…빅테크 AI 거물 한 자리 모인다2026.09.21
강 대표는 “AI와 바이브 코딩을 활용한 공공서비스 혁신이 확대될수록 보안 역시 개발과 운영 과정의 일부로 함께 고려돼야 한다”며 “국민의 개인정보와 행정 데이터를 다루는 공공서비스 특성을 고려해 개발 단계의 권한 검증부터 운영 이후의 외부 노출 자산 관리까지 지속적인 보안 체계를 갖추는 것이 중요하다”고 말했다.
AI스페라는 글로벌 사이버 위협 인텔리전스 검색엔진 ‘크리미널 IP(Criminal IP)’와 공격표면관리 솔루션 ‘크리미널 IP ASM’을 기반으로 외부에 노출된 IT 자산과 보안 위협을 지속적으로 식별·분석하고 있다. 최근에는 위협 인텔리전스(TI)와 ASM, AI를 결합한 AI 기반 위협 노출 관리 솔루션 ‘AITEM(AI-based Threat Exposure Management)’으로 제품군을 확장하고 있다. 외부 자산 식별과 위험 관리를 넘어 취약점 및 위협 정보를 연계 분석하고 대응 우선순위를 제시하는 등 보안 운영의 자동화와 고도화를 추진하고 있다.