"인공지능(AI) 에이전트가 어떤 데이터에 접근하고 무슨 행동을 하는지 정확히 파악하려면, 네트워크와 보안을 통합해야 합니다. 그래야 에이전트가 어디서 작동하든 통일된 보안 정책을 적용하고, 업무에 필요한 권한만 줄 수 있습니다."
무케시 찬드 탭리얄 시스코 APJC 지역 SASE 비즈니스 리더는 13일 서울 아셈타워에서 열린 'AI 시대의 사이버보안 미디어 라운드테이블' 기자간담회에서 이같이 밝혔따.
그는 네트워크와 보안을 통합한 '시스코 SASE'의 AI 에이전트 통제 역량을 소개했다. 시스코 SASE는 소프트웨어 정의 광역 네트워크(SD-WAN)와 클라우드 기반 보안 솔루션 ‘시큐어 액세스’를 결합해 연결과 접근 통제를 함께 관리하는 것이 핵심이다.
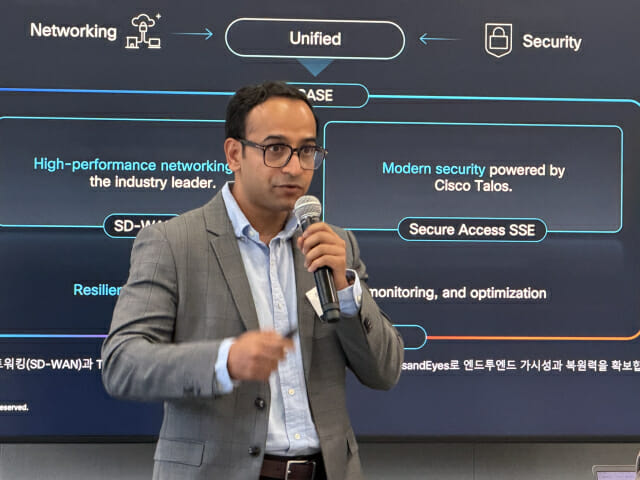
탭리얄 리더는 AI 에이전트 활동을 충분히 파악하려면 보안 솔루션이 수집하는 정보만으로는 한계가 있다고 진단했다. 에이전트가 네트워크를 통해 데이터와 모델에 접근하는 만큼 보안 이벤트와 네트워크 정보를 함께 확인해야 한다는 설명이다.
그는 "앞으로 SSE와 방화벽, 엔드포인트 탐지·대응(EDR) 로그만으로는 충분하지 않다"며 "엔드포인트와 에이전트 활동을 전반적으로 파악하려면 네트워킹 역량이 중요하다"고 강조했다.
그는 보안 통합 주요 효과로는 보안 정책 일관성을 꼽았다. 네트워크와 보안 시스템이 분리됐으면 기업 내부에서 설정한 접근 정책을 클라우드 환경까지 동일하게 적용하고 관리하기 어렵다는 설명이다.
탭리얄 리더는 "우리는 SASE를 통해 네트워크에 적용한 정책이 보안 클라우드까지 이어지도록 지원한다"며 "SD-WAN이 연결과 트래픽을 관리하고 시큐어 액세스가 접근 권한과 보안 정책을 집행하는 구조"라고 설명했다. 이어 "여러 환경에 걸친 접근 수준과 에이전트의 행동을 통합적으로 관리할 수 있다"고 덧붙였다.
그는 통합 방식이 장애 원인을 분석하는 과정도 단순화할 수 있다고 밝혔다. 기존 분산된 환경에서 오류가 발생하면 문제 원인을 구분하기 어려울 수 있다는 이유에서다. 여러 영역 정보를 한 화면에서 확인하면 원인 파악과 대응에 도움이 된다는 설명이다.
탭리얄 리더는 "네트워크와 보안이 분리됐으면 문제 원인을 식별하기 어렵고 담당 조직 간 책임을 떠넘기는 상황도 생길 수 있다"며 "네트워크와 보안을 함께 볼 수 있도록 제공하면 문제 해결이 수월해진다"고 강조했다.
관련기사
- 韓 기업 80%, 보안 사고 경험…시스코 "조직 간 협업부터 변해야"2026.10.13
- 에스넷시스템, 시스코와 사업 전환 맞손…"AI 라이프사이클 서비스 확대"2026.10.01
- 샌프란시스코 AI 호황의 그늘…개발자 감축 가속2026.09.20
- 시스코, '스플렁크 AI' 출시…에이전트 성능·보안·토큰 비용 관리2026.09.16
시스코는 이런 통합 구조를 AI 에이전트 권한 관리에도 적용한다고 밝혔다. 에이전트의 소유자와 역할을 식별하고 접근 가능한 모델 컨택스트 프로토콜(MCP) 서버와 도구를 파악해 업무에 필요한 권한만 부여하도록 지원한다는 설명이다.
탭리얄 리더는 "사용자가 만든 AI 에이전트가 그 사용자와 동일한 권한을 가져서는 안 된다"며 "에이전트가 작업을 수행하는 데 필요한 접근 권한만 제공할 수 있도록 신원과 의도에 대한 가시성을 확보해야 한다"고 강조했다.