최근 국내 금융사 등을 타깃으로 인공지능(AI) 에이전트로 추정되는 해킹이 무작위로 진행된 가운데, 국제통화기금(IMF) 주요 인사들이 AI 공격 위협에 대응하기 위해선 금융사뿐만 아니라 인프라를 갖춘 기술 기업도 포함해 복원력을 갖출 수 있도록 해야 한다고 제언했다.
또 국정감사에서 지적된 중앙은행 디지털화폐(CBDC)의 개인 사생활 침해, 토큰화에 따른 금융 안정성에 관해 규제 프레임워크를 가다듬어야 한다고 조언했다.
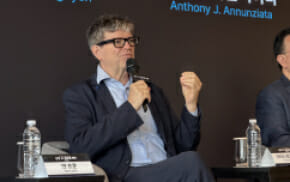
지난 8일 IMF '글로벌 금융안정보고서(GFSR)' 세미나를 위해 한국을 방문한 IMF 주요 인사는 서울 중구 한국은행에서 기자들과 만나 인터뷰를 진행했다. IMF에 참석한 인물은 아타나시오스 밤바키디스(Athanasios Vamvakidis) IMF 부국장, 카이오 포네세카 페레이라(Caio Fonseca Ferreira) IMF 금융감독·규제 부처장, 곤잘로 페르난데스 디오니스(Gonzalo Fernandez Dionis) 선임 금융 전문가 등이다.
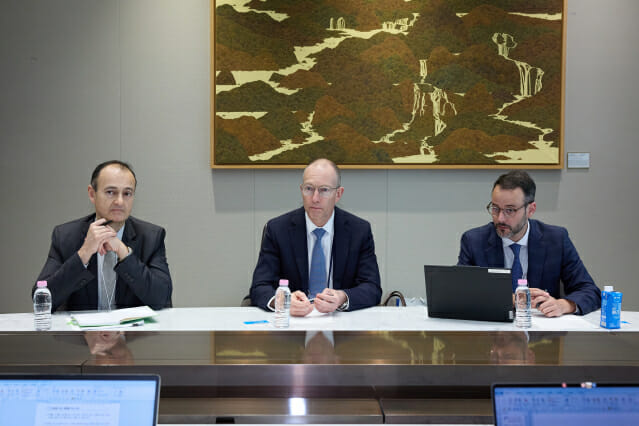
이들은 방한 당시 터졌던 국내 은행권 AI 공격에 대해 의견을 공유했다. 아타나시오스 부국장은 "AI는 위험을 초래할 뿐만 아니라 위험을 해결하는 데도 도움을 줄 수 있기 때문에 규제당국은 AI를 활용해 문제를 해결해야 한다"며 "위협에 단편적인 접근 방식이나 국가별로 대응하기 보다는 서로 소통하고 협력해야 한다"고 말했다.
특히 토큰화된 환경에서 결제시스템에 대한 AI 등에 의한 사이버 공격이 발생할 경우, 기존 금융시스템에 비해 더 빠르게 확산될 수 있다는 질의에 대해 아타나시오스 부국장은 "새로운 기술에는 새로운 기술에는 항상 이점과 위험이 따르기 마련이지만 AI는 다소 다르다고 볼 수 있다"며 "규제당국과 감독기관은 새로운 접근방식이 필요하다"고 덧붙였다.
다만 그는 "(사이버 위협이) 막 시작단계로 상황은 매우 빠르게 변화하고 있다"며 "사이버 전문가 부족 현상이 심각한 상태"라고 우려를 표했다.
카이오 부처장은 "선진국은 기본적인 방어 체계가 이미 잘 갖춰져 있지만 한 단계 더 나아가야 한다"며 "금융 부문 내 주요 인프라, 감염 확 산 경로, 운영 집중도 등을 명확히 파악하는 사이버 매핑 작업이 필요하다"고 진단했다.
이어 카이오 부처장은 "금융기관만 볼 게 아니라 에너지 공급업체나 인프라를 제공하는 다른 기술 기업 등 더 넓은 범위까지 고려해야 한다"며 "사이버 매핑 작업 시 핵심 인프라를 파악하고 시스템 전반에 걸친 복원력 테스트를 수행, 감독도 집중해야 한다"고 설명했다.
또 그는 "(IMF의) 정책적 권고 사항은 핵심 인프라가 정확히 무엇인지 명확히 이해하는 것이 중요하며, 소프트웨어 등과 관련된 시스템적 연결 고리와 그 경로를 파악하는 것이 중요하다"고 강조했다.
관련기사
- 신현송 "CBDC 개인 사생활 침해아냐…중국 모델과는 달라"2026.10.12
- 우리銀, 차세대 이상거래탐지 시스템에 생성형 AI 접목2026.10.12
- 토스 결제 단말기 자회사 '토스플레이스', 세 자릿수 채용2026.10.12
- 한은 "아시아, 토큰화 확산 전 대응체계 마련해야"2026.10.08
이밖에 중앙은행 CBDC에 관한 개인정보 침해 논란에 대해서도 입을 열었다. 아타나시오스 부국장은 "개인정보 보호 문제는 중요한 고려 사항이긴 하지만 해결할 수 있는 방법은 적절한 규제"라고 답변했다. 그는 그럼에도 "결제가 디지털화되는 세상에서는 중앙은행이 이 과정을 주도하고 중심에 있어야 한다"며 "신뢰가 무엇보다 중요하기 때문"이라고 부연했다.
카이오 부처장은 "사생활 침해 문제는 중요한 우려 사항"이라면서 "규제를 통해서도 해결할 수 있지만 프레임워크 설계를 통해서도 해결할 수 있다"고 언급했다. 그는 "토큰화에 관한 법적 지위에 대한 규제 명확성을 확보하고 중앙은행 화폐와 같은 안전하고 건전하며 확장 가능한 결제 자산을 확보하는게 필요하다"고 말했다.