가상자산 거래소 코인원 고객상담 업무 수탁업체가 해킹 공격을 받아 이용자 개인정보가 유출됐다. 이름과 전화번호를 비롯해 주민등록번호, 계좌번호, 가상자산 지갑주소 등 민감한 정보가 포함돼 2차 피해 우려가 제기된다.
코인원은 15일 공지사항을 통해 “12일 4시경 외부 공격자가 고객상담 업무를 수행하는 메타엠(수탁사) 서버에 불법적으로 접근했다”며 “서버에 저장된 고객 상담정보를 조회하거나 유출한 것으로 확인했다”고 밝혔다.
이번에 유출된 개인정보는 이용자가 채팅과 유선상담 과정에서 직접 제공한 정보다. 구체적으로 ▲전화번호 ▲이름 ▲이메일 ▲생년월일 ▲계좌번호 ▲비밀번호 ▲주민등록번호 ▲신분증 발급일자 ▲자택주소 ▲지갑주소 ▲트랜잭션ID 등이다.
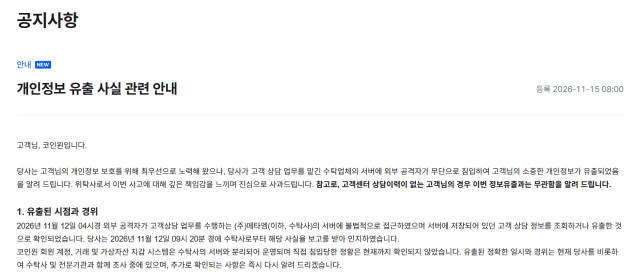
다만 코인원 회원계정과 거래, 가상자산 지갑 시스템은 수탁사 서버와 분리 운영되고 있어 현재까지 직접적인 침입 정황은 확인되지 않았다.
코인원은 이번 사고를 한국인터넷진흥원(KISA), 개인정보보호위원회, 금융감독원 등 관계기관에 신고하고 전문기관과 함께 정확한 유출 시점과 경위 등을 조사하고 있다.
이와 함께 공격에 사용된 IP와 고객센터 접근을 차단하고, 이상접속 및 이상거래에 대한 실시간 모니터링을 강화하는 등 추가 피해 방지를 위한 보안 조치에 나섰다.
코인원 관계자는 “당사 시스템은 수탁사 서버와 분리되어 운영되며 직접 침입당한 정황은 현재까지 확인되지 않았다”며 “고객센터 상담이력이 없는 고객의 경우 이번 정보 유출과는 무관하다”고 설명했다.
다만 유출된 정보에 주민등록번호와 계좌번호, 지갑주소 등이 포함된 만큼 이를 악용한 피싱과 계정 탈취 등 2차 피해 가능성도 제기된다.
관련기사
- 비트코인 6만3천 달러로 급락…앤트로픽 IPO에 자금이탈 우려2026.11.15
- [기자수첩] 가상자산 보안, 옥죄는 것만이 능사 아니다2026.11.13
- DSRV, 타이거리서치와 맞손…디지털자산 수탁·토큰화 사업 확대2026.11.13
- 美 법무부, 바이낸스 해킹 자산 회수 본격화…12억 달러 압류 승인2026.11.13
특히 공격자가 유출된 개인정보를 활용해 코인원이나 금융기관 관계자를 사칭하고, 이용자에게 추가 인증정보를 요구하거나 가상자산 송금을 유도할 수 있다는 우려가 나온다.
황석진 동국대 교수는 “유출된 개인정보를 바탕으로 피싱 범죄로 추가 개인정보를 취득한 계정 탈취 등 우려가 있다”며 “공격자가 취득한 개인정보로 이용자에게 접근해 자산을 외부지갑으로 송금할 수 있도록 유도하는 등 2차 피해 우려가 있다”고 말했다.