일본 가전양판점 조신(ジョーシン)의 다카하시 데쓰야 사장이 제3자의 불법 접속으로 고객 이름과 주소 등 600만건이 넘는 개인정보가 유출됐을 우려가 있다며 공개 사과했다. 조신은 재발 방지책으로 불필요한 고객 정보를 보유하지 않기로 했다.
TBS뉴스, MBS뉴스 등 여러 외신은 6일 다카하시 사장이 중간결산 설명회 첫머리에서 "많은 폐와 걱정을 끼친 점을 최고 책임자로서 깊이 사과했다"고 보도했다.
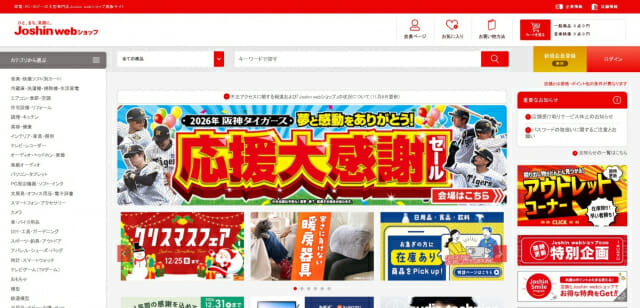
유출 우려가 제기된 곳은 '회원정보 데이터베이스 서버'다. 조신은 이 서버에 대한 제3자의 불법 접속을 파악했다. 운전면허증 이미지 2건, 마이넘버카드 정보 1건, 계좌번호 5건도 유출됐을 가능성이 있다고 전했다.
오사카시에 본사를 둔 조신은 10월께 불법 접속을 당했다. 불법 접속 원인은 조사 중으로 알려졌다.
관련기사
- 일본 중고차 사이트 해킹…371만건 개인정보 유출 가능성2026.10.21
- 온라인 강의 플랫폼 '라이브클래스' 해킹...개인정보 유출2026.09.21
- 해킹 당한 데이원컴퍼니, 계좌번호 등 추가 유출 가능성 확인2026.06.19
- 티빙, 개인정보 유출...비밀번호 변경 권고2026.06.03
다카하시 사장은 정보 보유 방식을 두고 불법 접속을 계기로 반성할 점이 보이고 있다고 말했다. 필요하지 않은 정보는 가능한 한 갖지 않는다는 방침이라는 취지로 풀이된다.
현지 매체들은 조신이 불필요한 정보의 삭제 작업을 이미 시작했다고 보도했다.