GS네오텍이 고위험 보안 취약점으로 인한 클라우드 시스템 침해를 예방하기 위해 선제적인 대응 체계 구축에 나섰다.
GS네오텍은 자체 클라우드 보안 통합 플랫폼 '시큐리티 렌즈(Security Lens)'를 활용한 선제적 클라우드 방어 체계를 제시했다고 19일 밝혔다.
최근 PHP 실행 환경에서 원격 코드 실행이 가능한 고위험 취약점 'PHP2shell(CVE-2026-109618·109619)'이 공개되면서 기업들의 보안 대응 필요성이 커지고 있다.
특히 GS네오텍은 클라우드 환경에서 관리되지 않은 구형 서버나 관리 도구가 공격 대상이 될 수 있다고 지적했다. 해당 서버에 다른 서비스에 접근할 수 있는 식별 및 접근 관리(IAM) 권한이 부여돼 있다면 단일 서버 침해가 다른 클라우드 시스템으로 확산할 위험이 있다는 설명이다.
GS네오텍은 신규 취약점이 공개됐을 때 영향을 받는 서버를 빠르게 파악할 수 있도록 평소 클라우드 자산 정보를 통합 관리해야 한다고 짚었다.
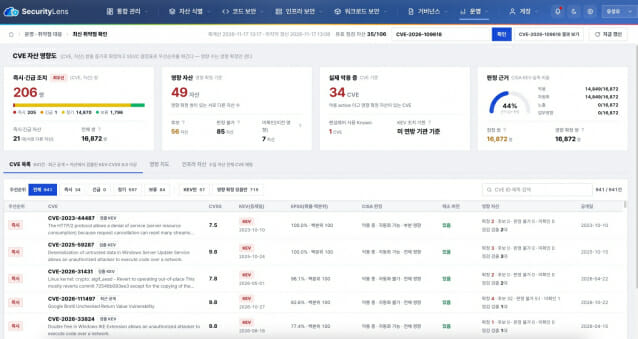
이에 대응하는 시큐리티 렌즈는 클라우드 네이티브 애플리케이션 보호 플랫폼(CNAPP)을 고도화한 'CNAPP+' 솔루션이다. 연동된 서버의 소프트웨어 패키지와 버전 정보를 상시 수집해 클라우드 자산 현황을 관리한다.
새로운 공개 취약점(CVE)이 발견되면 사전에 수집한 자산 정보와 취약점 영향을 받는 제품·버전을 대조해 위험에 노출된 서버를 식별하는 구조다. 운영체제 배포판의 보안 공지와 취약점 데이터를 활용해 백포트 패치 적용 여부도 확인한다.
기업 보안 담당자는 이를 통해 여러 클라우드 환경에 분산된 보안 현황을 단일 화면에서 확인할 수 있다. 취약 서버가 외부에 노출돼 있는지, 어떤 클라우드 접근 권한을 보유하고 있는지, 중요 데이터와 연결돼 있는지 등을 종합 분석해 패치와 보안 조치 우선순위를 결정할 수 있도록 지원한다.
런타임 탐지 기능을 활성화하면 웹서버 내부에서 셸(shell)이 실행되는 등 비정상적인 행위가 발생했을 때 실시간 경보를 제공한다. 보안 담당자가 침해 징후를 확인하고 대응할 수 있도록 돕는다.
관련기사
- LGU+, GS네오텍과 통신·클라우드 E2E 보안 체계 구축2026.11.10
- GS네오텍, AWS AI 에이전트 인증 확보…제조·유통시장 공략2026.10.30
- GS네오텍, 네이버클라우드까지 보안 관리 확대…공공시장 공략2026.10.22
- GS네오텍, AI 에이전트 품은 클라우드 보안 플랫폼 '시큐리티 렌즈' 공개2026.07.08
GS네오텍은 시큐리티 렌즈를 통해 신규 취약점 공개 이후 영향받는 자산을 파악하는 시간을 줄이고 클라우드 환경의 보안 관리 효율을 높일 수 있을 것으로 보고 있다.
서정인 GS네오텍 IT사업본부장은 "이번 PHP 취약점 사례처럼 특정 언어에 국한되지 않고 신규 취약점이 발표될 때마다 기업 내 어떤 자산이 영향받는지 즉각 파악하는 역량이 중요해지고 있다"며 "취약점 공개 전에 자산과 버전을 상시 식별하고 공개 직후 영향 범위를 빠르게 좁혀 검증과 패치로 이어가는 체계가 클라우드 사전 방어의 출발점"이라고 말했다.