마이크로소프트가 기업 내부에서 활동하는 인공지능(AI) 에이전트의 접근 권한과 행동을 실시간으로 감시하고 통제하는 보안 체계를 강화한다.
에이전트가 업무 수행 도중 악성 명령에 노출되거나 허가되지 않은 작업을 시도하면 위험도를 분석해 권한을 축소하고, 필요에 따라 실행 자체를 중단하는 방식이다.
마이크로소프트는 18일 연례 기술 컨퍼런스 '이그나이트 2026'을 통해 AI 에이전트 보안 프로젝트 '퍼셉션(Project Perception)'의 확장 계획과 새로운 보안 기능을 발표했다.
AI 에이전트 보안 해법 제시…"모델 판단과 실행 권한 분리"
사티아 나델라 마이크로소프트 최고경영자(CEO)는 기업 업무에 AI 에이전트가 확산하면서 기존 사용자 중심의 보안 관리만으로는 대응하기 어려운 위험이 늘어나고 있다는 판단해 선보이게 됐다고 밝혔다.
AI 에이전트는 코드 작성이나 자료 분석을 넘어 기업 내부 시스템에 접속하고 데이터를 수정하거나 다른 애플리케이션을 실행할 수 있다. 이 과정에서 외부 문서에 숨겨진 악성 명령인 프롬프트 인젝션에 영향을 받거나, 원래 지시받은 업무 범위를 벗어나는 행동을 할 가능성이 있다.
특히 사람이 직접 수행하는 작업과 달리 AI 에이전트는 여러 시스템에 걸쳐 대량의 작업을 빠르게 처리할 수 있어 보안 사고가 발생하면 피해가 단시간에 확산될 수 있다.
마이크로소프트는 이에 대응하기 위해 AI 모델의 판단과 실제 시스템 접근 권한을 분리하는 보안 구조를 제시했다. AI 모델이 스스로 자신의 보안 권한을 결정하거나 통제 장치를 해제하지 못하도록 외부 시스템에서 접근과 실행을 관리하는 방식이다.
사티아 나델라 CEO는 "가장 신뢰할 수 있는 에이전트 시스템은 우리가 가장 신뢰하는 모델을 사용하는 시스템이 아니라 모델을 최소한으로 신뢰하도록 설계된 시스템"이라고 강조했다.
코덱스·클로드 코드 등 60종 탐지…AI 에이전트별 신원 관리
마이크로소프트는 보안 시스템이 탐지할 수 있는 로컬 AI 에이전트 유형을 기존보다 35종 추가해 총 60종으로 늘린다. 앤트로픽의 '클로드 코드', 오픈AI의 '코덱스', '깃허브 코파일럿' 등이 포함된다.
기업은 서로 다른 플랫폼이나 개발 도구로 만들어진 에이전트도 통합 등록 체계에서 확인하고 소유자와 활동 내역, 보안 위험을 관리할 수 있다.
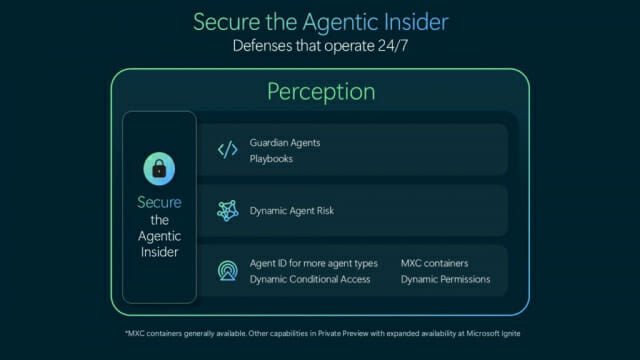
에이전트별 독립적인 신원 관리도 강화한다. '마이크로소프트 엔트라 에이전트 ID'를 확장해 직원 계정과 AI 에이전트의 신원을 구분하고, 보안 센서로 발견한 미등록 에이전트에도 별도의 신원을 부여할 수 있도록 한다.
이를 통해 기업은 직원이 직접 수행한 작업과 직원의 지시를 받은 AI 에이전트가 수행한 작업을 구분하고 책임 주체를 추적할 수 있다.
접근 권한은 업무 단위로 제한한다. 새롭게 도입하는 '동적 권한(Dynamic Permissions)'은 AI 에이전트에 기본적으로 권한을 부여하지 않고 승인된 작업에 필요한 범위와 기간에만 접근을 허용하는 기능이다.
예를 들어 경비 처리 에이전트에는 지출 내역 조회와 일반적인 비용 승인 권한만 제공하고, 이를 지시한 직원의 다른 업무 시스템 접근 권한까지 자동으로 넘겨주지 않는다. 업무가 끝나면 해당 권한을 회수하거나 축소할 수 있다.
위험도 따라 권한 축소·실행 중단…보안 정책 실시간 변경
AI 에이전트의 행동에 따라 보안 정책을 변경하는 기능도 도입한다.
'동적 에이전트 위험도(Dynamic Agent Risk)'는 신원, 데이터, 엔드포인트, 클라우드, 네트워크, 실행 환경에서 수집한 신호를 종합해 에이전트의 위험 수준을 지속적으로 평가한다.
초기 설정뿐 아니라 실제 수행 중인 작업이 사용자의 지시나 기업 정책에서 벗어나는지도 분석한다.
이와 연계된 '동적 조건부 접근(Dynamic Conditional Access)'은 위험 수준에 따라 접근 권한을 조정한다. 단순 조회는 허용하되 데이터 수정이나 승인 기능을 차단하거나, 접근 가능한 시스템을 제한하는 식이다.
위험도가 높아지면 중요한 작업에 사람의 승인을 요구하고, 필요할 경우 에이전트의 실행 환경을 격리하거나 작동을 중단한다.
보안 감시에도 AI 에이전트 투입…'가디언 에이전트' 도입
보안 운영에도 AI 에이전트를 활용한다. 마이크로소프트는 프로젝트 퍼셉션에 '가디언 에이전트(Guardian Agents)'와 새로운 보안 대응 플레이북을 도입한다.
가디언 에이전트는 다른 AI 에이전트의 위험 변화를 조사하고 관련 증거를 분석해 대응 방안을 제안하거나 사전에 정의된 정책에 따라 차단 조치를 실행한다.
기업이 수천 개 이상의 AI 에이전트를 운영하더라도 보안 담당자가 모든 경고를 수동으로 검토하지 않도록 지원하는 것이 목적이다. 보안 정책과 중요 의사결정 권한은 사람이 유지하도록 설계했다.
아울러 AI 모델의 추론 과정과 내부 신호를 위험 분석에 활용하는 방안도 추진한다. 모델이 외부 정보에 영향을 받아 원래 목적과 다른 행동을 계획하는지 파악하고 이를 보안 시스템의 판단 근거로 활용한다는 구상이다.
다만 모델에서 얻은 신호는 위험을 평가하는 자료로 사용하며, 실제 접근 허용이나 차단 결정은 모델과 독립된 보안 시스템이 담당한다.
관련기사
- MS, '에이전트 중심' AI 생태계 제시…코파일럿·자체 칩까지 전방위 강화2026.11.18
- MS, '마이크로소프트 IQ' 공개…"사내 데이터 이해하고 실제 업무 수행"2026.11.18
- 코파일럿 하나로 문서·분석·개발·영업까지…챗GPT·클로드와 정면 승부2026.11.18
- 사티아 나델라 "코파일럿은 업무를 위한 새로운 운영체제"…워드·엑셀까지 통합2026.11.18
마이크로소프트는 이러한 기능을 엔트라, 디펜더, 퍼뷰, 센티널 등 기존 보안 제품과 연계하고, AI 에이전트 관리 플랫폼 '에이전트 365'와도 정보를 공유할 계획이다.
테럴 콕스 마이크로소프트 고객 보안 부문 부사장 겸 최고정보보호책임자(CISO) 대행은 "마이크로소프트는 이미 수십만 개의 에이전트가 운영되는 환경을 경험하고 있다"며 "에이전트 보안을 위해서는 활동에 대한 지속적인 가시성 확보와 선제적인 접근·데이터 보호, 변화하는 위협에 대응하는 적응형 보안이 필요하다"고 말했다.