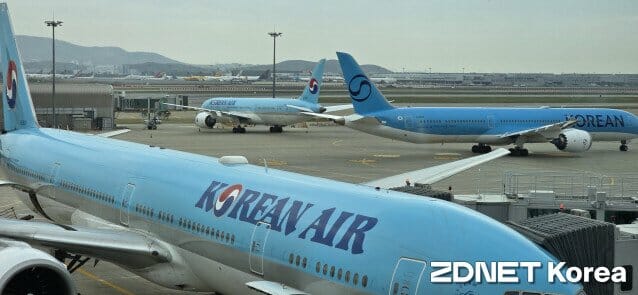
대한항공과 아시아나항공 고객 개인정보가 협력사인 글로벌 항공 IT 기업 아마데우스 시스템 해킹으로 유출됐다.
이들 항공사는 23일 협력사 아마데우스의 시스템에서 고객 개인정보가 유출된 사실을 확인했다고 밝혔다.
유출 항목은 고객의 예약번호 등 예약 관련 정보로, 카드 번호 같은 결제 관련 정보는 포함되지 않았다. 양사 자체 데이터베이스(DB)에 대한 직접적인 침해 정황도 없는 것으로 파악됐다.
사고는 아마데우스 시스템 계정에 부여된 로그인 인증정보를 이용한 비인가 접근으로 발생한 것으로 확인됐다. 침해 발생 시점은 2023년 8월부터 올해 9월 사이로 추정되며, 정확한 시점과 피해 규모는 조사 중이다.
대한항공은 20일 오후 10시 44분 아마데우스로부터 유출 사실을 통보받고 필요한 안전 조치를 즉각 수행했다. 이후 아마데우스에 비인가 접근 차단과 다크웹 모니터링 가동 등에 그치지 않고 더욱 강화된 보호 조치와 재발 방지 대책을 요구하고 있다.
아시아나항공은 보안 강화 조치를 실시 중이며, 추가 피해와 재발 방지를 위해 고객 개인정보 보호에 필요한 모든 노력을 기울이겠다고 밝혔다.
양사는 현재까지 2차 피해 사례는 확인되지 않았다면서도 출처가 불분명한 링크 클릭이나 첨부파일 다운로드, 개인정보 입력 요구에 응하지 말 것을 고객에게 당부했다.
아마데우스는 비인가 접근 계정 차단과 다크웹 모니터링 가동 등 수습 조치를 진행 중이다. 대한항공은 예약번호 외 추가 유출 항목이 확인되는 대로 해당 고객에게 신속히 통지할 계획이다.
아마데우스 IT 그룹(Amadeus IT Group)은 전 세계 200여 개 항공사가 이용하는 글로벌 항공 IT 기업으로, 이번 사고는 해당 기업의 시스템 계정에 부여된 로그인 인증정보를 이용한 비인가 접근으로 발생한 것으로 추정된다.
아마데우스는 과거에도 시스템 장애로 항공사 운영에 차질을 빚은 전력이 있다. 2017년에는 아마데우스 시스템이 일시적인 오류를 일으키며 주요 항공사의 승객 접수와 수화물 처리 등이 중단돼 각국 공항에서 혼선을 빚고 수십만 명의 승객이 피해를 보기도 했다.
항공사 고객정보 유출 사고는 이번이 처음이 아니다. 2025년에는 글로벌 항공 IT 시스템 운영사를 통한 개인정보 유출 사고가 발생한 바 있으며, 항공사들이 IT 수탁사에 예약·발권 시스템 운영을 맡기면서 수탁사 보안 사고가 고객정보 유출로 이어지는 사례가 반복되고 있다. 이번 사고도 대한항공과 아시아나항공이 공동으로 이용하는 아마데우스 시스템에서 발생해 두 항공사가 동시에 피해를 입었다.
개인정보보호법에 따르면 개인정보처리자는 수탁사가 개인정보를 유출한 사실을 알게 되면 지체 없이 이용자에게 통지해야 한다. 이번 사고에서도 대한항공과 아시아나항공은 아마데우스로부터 통보를 받은 후 고객에게 유출 사실을 공지했다. 다만 유출 시점이 2023년 8월부터 올해 9월 사이로 추정되는 만큼, 통지 시점과 실제 유출 시점 사이의 간극이 발생했다는 점에서 주목을 받는다.
항공사 예약정보 유출은 2차 피해로 이어질 수 있다. 유출된 예약번호는 피싱이나 스미싱 등 사기에 악용될 가능성이 있으며, 과거 항공사 개인정보 유출 사고에서도 고객들이 사기성 이메일이나 문자를 받는 사례가 보고됐다. 이에 따라 대한항공은 고객들에게 출처가 불분명한 링크 클릭이나 첨부파일 다운로드, 개인정보 입력 요구에 응하지 말 것을 당부했다.
지난해 항공업계에서는 개인정보 유출 사고가 잇따랐다. 올해 1월부터 8월까지 개인정보 유출 신고 건수는 579건으로 지난해 연간 신고 건수인 447건을 이미 넘어섰으며, 이 중 해킹이 61.7%를 차지했다. 항공사뿐 아니라 유통·금융·플랫폼 등 다양한 산업에서 개인정보 유출 사고가 발생하면서 보안 투자와 사고 대응 체계의 중요성이 강조되고 있다.
아마데우스는 보안 인증과 관련해 취약점이 지적돼 왔다. 이번 사고는 시스템 계정의 로그인 인증정보가 유출되면서 발생했는데, 정보보호 업계에서는 다중 인증(MFA) 등 보안 절차가 제대로 작동하지 않았을 가능성을 언급했다. 항공 IT 시스템은 대규모 고객 데이터를 처리하는 만큼 보안 인증 체계를 강화하고, 정기적인 취약점 점검과 모니터링이 필요하다는 지적도 발견된다.
항공 IT 시스템 해킹 사고는 법적 분쟁으로 이어지기도 한다. 과거 항공사 개인정보 유출 사고에서 피해자들은 손해배상 소송을 제기했고, 법원은 개인정보 보호 의무를 소홀히 한 기업에 배상 책임을 인정한 판례가 있다. 이번 사고에서도 유출 규모와 2차 피해가 확인되면 대한항공과 아시아나항공, 아마데우스의 법적 책임이 쟁점이 될 가능성도 배제할 수 없다.
개인정보 유출 사고가 발생하면 기업은 과징금과 손해배상 책임을 질 수 있다. 항공사 중에서는 과거에 개인정보 유출로 과징금을 부과받은 사례가 있으며, 이번 사고에서도 개인정보보호위원회가 조사에 나설 가능성이 있다. 다만 이번 사고는 수탁사인 아마데우스의 시스템에서 발생한 만큼, 과징금 부과 대상과 책임 소재가 논란이 될 수 있다.
아마데우스 개인정보 유출 사고는 국제적인 공동 조사로 이어질 가능성이 있다. 아마데우스는 전 세계 200여 개 항공사가 이용하는 글로벌 기업으로, 이번 사고로 여러 국가의 항공사 고객 정보가 유출됐을 수 있다. 이에 따라 각국 규제 당국이 공동으로 조사에 나서고, 유출 규모와 피해 범위를 파악할 것으로 보인다.
항공사 IT 아웃소싱 보안 관리 실태에 대한 점검이 필요하다는 지적도 예상된다. 이번 사고는 항공사가 IT 수탁사에 예약·발권 시스템 운영을 맡기면서 발생했는데, 수탁사의 보안 수준이 항공사 자체 보안 수준보다 낮을 경우 고객정보 유출 위험이 커진다. 이에 수탁사에 대한 보안 요구 수준을 높이고, 정기적인 점검을 통해 보안 격차를 해소해야 한다는 목소리가 나온다.
개인정보 유출 사고가 발생하면 고객은 피해 보상을 받을 수 있다. 개인정보보호법에 따라 유출된 개인정보로 인해 재산상 손해가 발생한 경우 손해배상을 청구할 수 있고, 기업은 과징금과 별도로 피해자에게 배상해야 한다.