한진정보통신이 아마존웹서비스(AWS) 인공지능(AI) 기술을 활용한 보안 취약점 자동 점검 서비스를 선보이며 항공·여행 산업을 중심으로 매니지드 보안 시장 공략에 나선다. AI가 취약점을 지속 탐지하고 보안 전문가가 결과를 검증하는 체계를 구축해 기업 보안 관리 부담을 줄인다는 전략이다.
류연홍 한진정보통신 디지털 비즈니스 유닛 최고기술책임자(CTO)는 21일 서울 종로구 포시즌스 호텔에서 열린 'AWS T&H 테크 포럼 2026'에서 "기업들은 애플리케이션을 수시로 배포·변경하지만 보안 점검은 특정 시점에 집중돼 있어 취약점 관리에 공백이 발생할 수 있다"며 "이러한 문제를 해결하고자 'AWS 시큐리티 에이전트'를 기반으로 보안 점검 사업 모델을 마련했다"고 밝혔다.
류 CTO는 최근 항공·여행 산업에서 발생한 해킹 사고를 사례로 들며 상시 보안 점검 필요성을 강조했다. 애플리케이션이 지속 업데이트되는 환경에서 연 1~2회 실시하는 정기 점검만으로는 새롭게 발생하는 취약점에 신속하게 대응하기 어렵다고 짚었다.
이에 한진정보통신은 AWS 시큐리티 에이전트를 기반으로 자체 보안 서비스 'HAI-시큐리티'를 출시했다. AWS 시큐리티 에이전트는 AI가 점검 대상을 분석하고 공격 시나리오를 생성해 모의 해킹을 수행하는 기술이다. 발견한 취약점 공격 경로와 점검 이력을 기록하고 개선 방안까지 제시하며 문제가 발생한 항목만 선택해 재검증할 수 있도록 돕는다.
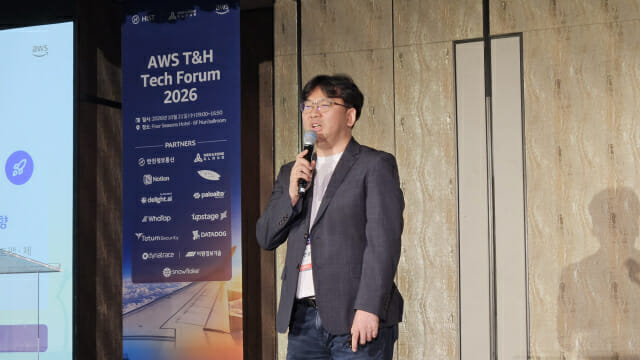
류 CTO는 "AWS가 기술을 제공하지만 실제 고객 환경에 적용하고 결과를 판단하는 일은 사용자나 파트너가 맡아야 한다"며 "우리는 국내 보안 기준 적용과 전문가 검증, 운영 관리까지 지원하도록 서비스를 개발했다"고 설명했다.
이날 공개한 HAI-시큐리티는 AI 자동 점검에 국내 보안 기준을 결합한 서비스다. 글로벌 보안 점검 기준에 국내 정보보호 관리체계와 관련 규정을 추가하고 한진정보통신 보안 전문가가 AI 탐지 결과를 검토해 실제 위험 여부를 판단하는 구조다. 취약점 조치부터 재검증, 보고서 작성까지 통합 지원하며 인증 심사에 필요한 점검 이력과 증빙 자료도 관리할 수 있도록 지원한다.
점검 대상도 AWS 클라우드에 한정되지 않는다. 다른 클라우드 환경과 온프레미스 시스템은 물론 깃허브와 깃랩 등 코드 관리 환경까지 지원한다. 기업이 전용 콘솔에서 프로젝트별 취약점과 위험도 분포를 확인하고 조치가 필요한 항목을 선택해 재점검할 수 있도록 한다는 방침이다. 다중인증(MFA)과 사용량 제한 설정, 종량제 비용 관리 등 운영 지원도 서비스에 포함됐다.
류 CTO는 AI가 취약점을 탐지하더라도 최종 판단에는 보안 전문가 검토가 필요하다고 강조했다.
그는 "AI 에이전트가 점검 주기와 배포 시점을 추적해 문제를 찾아내더라도 국내 기준에 따른 판정은 전문가가 수행해야 한다"며 "탐지부터 조치, 재검증과 보고까지 이어지는 전체 과정을 지원하는 게 HAI-시큐리티 사업 모델"이라고 말했다.
실제 내부 검증에서도 국내 기준 적용에 따른 탐지 결과 차이가 확인됐다. 한진정보통신에 따르면 동일한 점검 환경에서 글로벌 기준만 적용했을 때 발견된 취약점은 9건이었지만 국내 기준을 추가한 경우 23건으로 늘었다. 글로벌 보안 기술에 국내 규제와 전문가 검증을 결합하는 방식이 효과가 있다는 평가다.
한진정보통신은 서비스 개발과 내부 기능 검증을 마치고 사업 확대에 나선 상태다. 항공·호텔·여행 산업을 중심으로 개념검증(PoC) 참여 기업을 모집 중이며 향후 공공 등 규제 산업으로 적용 범위를 넓힐 계획이다. AWS와 공동으로 사업을 추진하는 한편 마켓플레이스 등록과 관련 컨설팅도 추진한다는 방침이다.
관련기사
- [AI 리더스] 한진정보통신 "대외 AX 시장으로 도약…기업 비즈니스 혁신 이끌 것"2026.10.15
- 시큐아이-한진정보통신, 클라우드 혁신 '맞손'2026.07.31
- [유미's 픽] 대한항공 품에 안기는 아시아나IDT…한진정보통신과 통합할까2026.07.16
- 한진정보통신-아시아나IDT, 항공·물류 AI 아이디어 키운다2026.05.10
류 CTO는 "현재 솔루션 개발과 내부 검증을 마치고 사업을 확대 중"이라며 "PoC를 통해 고객 환경 취약점을 점검하고 약 2주간 결과를 분석해 실제 시스템 개선에 활용할 수 있도록 지원할 계획"이라고 밝혔다.
이어 "최근 업계에선 해킹과 보안 취약점에 어떻게 대응하느냐가 가장 중요한 문제"라며 "고객과 함께 문제를 해결하고 안정적인 시스템과 조직을 갖출 수 있도록 지원하겠다"고 강조했다.