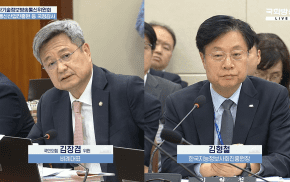
한국인터넷진흥원(KISA) 등 ICT 산하기관들을 대상으로 15일 국회서 열린 과학기술정보방송통신위원회 국감에서 사이버보안 컨트롤타워 문제가 지적됐다.
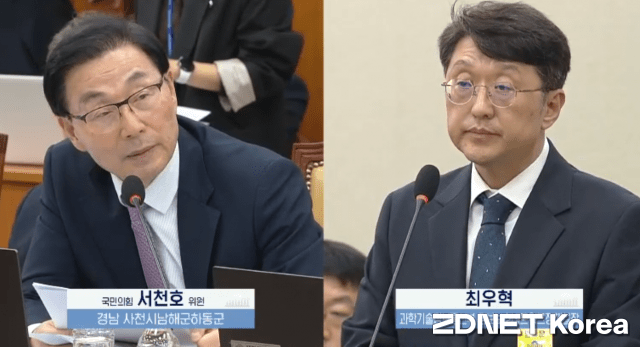
국회 과학기술정보통신위원회 소속 서천호 국민의힘 의원은 정부와 민간, 금융기관 등 여러 기관이 해킹을 당했는데 "아직도 수사중"이라는 말만한다면서 "해킹을 담당하는 곳이 기능별로 나뉘어 있다. 국가컨트롤타워가 없다"고 꼬집었다
답변에 나선 최우혁 과기정통부 정보보호네트워크정책실장이 "민관군 중심으로 대응하고 있고, 이 위에 (청와대 )안보실이 컨트롤타워 역할을 하고 있다"고 답했다. 이에 서 의원이 "법적 근거가 있냐"고 물었고 최 실장은 "위기관리 지침에 그렇게 돼있다"고 답했다.
현재 해킹사고가 일어나면 민간은 과기정통부가 담당하고 국가와 공공기관은 행안부와 국정원이, 은행 등 금융권은 금융위원회가 맡고 있다.
관련기사
- FBI, 북한 연계 해킹·IT 조직 40여곳 급습 해체2026.10.15
- [카드뉴스] 우리 집 냉장고가 해킹기지가 될 수 있다고?2026.10.14
- 은행 이어 가상자산 업계도 해킹…고팍스·프라뱅도 개인정보 유출2026.10.14
- 중국 손잡는 유럽車…뒤집힌 자동차 기술 주도권2026.10.15
서 의원은 민간의 잇달은 해킹 사고에 대해 과기정통부가 소극적으로 대응하고 있다고 지적하면서 "어찌보면 방치다. 정부기관 해킹에 둔감하다. 민간도 그런 것 아니냐?"고 목소리를 높이며 "(민관 해킹 담당이) 12개 기관으로 분산돼 있다. 사후 대응책도 중구난방이다. 정말 심각한 상황이다. 과기정통부가 잘해달라"고 촉구했다. 이에 최 실장은 "안보실과 협조해 민관군이 잘해나가겠다"고 답했다.
한편 서 의원에 따르면, 이재명 정부 들어 대규모 개인정보 유출 사고와 사이버 침해 사고(해킹)가 2024년 대비 지난해 26.3%, 개인정보유출 건수는 45.6% 각각 증가했다.