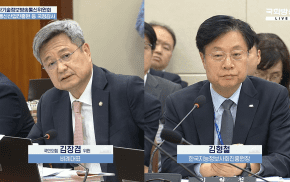
한국인터넷진흥원(KISA) 등 ICT 산하기관들을 대상으로 15일 국회서 열린 과학기술정보방송통신위원회 국감에서 정보보호 분야 인증(ISMS) 문제가 또 다시 도마에 올랐다. 작년에도 ISMS 인증 무용론이 거론됐는데, 올해도 무용론이 다시 제기됐다.
ISMS(Information Security Management system)는 과기정통부와 한국인터넷진흥원(KISA)이 주관하는 정보보호 분야 인증이다. 기업과 기관이 정보보호를 위해 필요한 관리적·기술적·물리적 보호조치를 체계적으로 수립하고 실제 운영하고 있는지를 정부가 정한 기준에 따라 심사해 인증하는 제도다. 의무 대상이 있다.
ISP와 IDC, 정보통신서비스 부문 전년도 매출액이 100억원 이상이거나 전년도 일일 평균 이용자가 100만명 이상인 사업자 등이다. 2001년 7월 정보통신망법에 근거해 도입됐다. 이어 2010년 10월 PIMS(개인정보보호 관리체계) 인증제도가 별도로 도입됐고, 2018년 11월 ISMS와 PIMS가 통합, 현재의 ISMS-P 인증이 됐다. 10월 현재 ISMS-P 홈페이지에 등록된 유지 인증서는 1281건이다. 유효기간은 3년이다. 최초 인증 이후 매년 사후심사를 받는다.
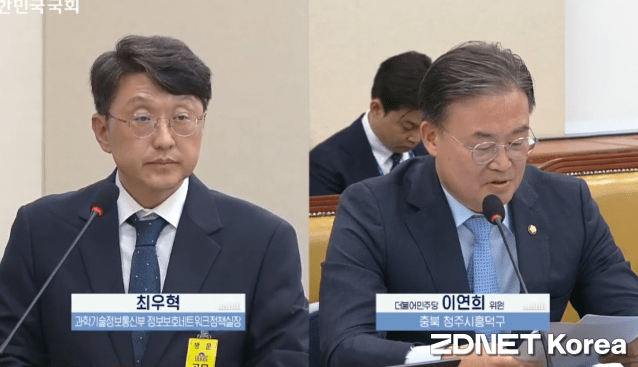
이날 민주당 이연희 의원은 "최근 3년간 인증을 받은 곳 많은 기업이 침해사고를 당했다"며 인증무용론을 거론했다. 이 의원은 오전 질의에서 "인증을 받은 곳 중 해킹을 당한 기업 명단을 KISA에 제출해달라고 요청했는데 못받았다"면서 관련 자료 제출을 강하게 요청하기도 했다.
이 의원은 KISA 이상중 원장에게 "인증은 보안 사고를 줄이기 위해 받는 것 아닌가?"라고 물었고 이에 이 원장이 "맞다"고 답했다. 이 의원은 "인증을 받았는데도 뚫렸다. 인증을 받으면 과징금을 50% 할인해준다. 모 카드사의 경우 할인받은 과징금이 144억원에 달한다"면서 "인증이 정보보호 목적은 달성하지 못한채 대기업의 과징금 경감 방안으로 전락한 것 아니냐"고 따져 물었다.
"인증을 받았는데 뚫린 곳을 대상으로 인증을 취소한 사례가 있나? 없다. 인증은 뭐하러 하나? 뚫린 곳은 사후 검사를 해야 하지 않나?"고 최우혁 과기정통부 정보보호네트워크 정책실장에게 물어 최 실장에게서 "앞으로 관리를 잘하겠다"는 답변을 얻었다.
관련기사
- 청연, 정보보호관리체계 ‘ISMS’ 인증 획득2026.10.14
- 과기정통부 "ISMS 인증 사후심사 통해 지속 현장 검증"2026.09.30
- [ZD SW 투데이] 스마일샤크, ISMS-P 인증 취득 外2026.05.06
- NS홈쇼핑, 정보보호·개인정보보호 관리체계(ISMS-P) 인증 획득2026.02.24
답변을 한 최 실장은 "강화인증제를 올해 새로 도입해 기존 심사가 1주일 서류심사인데 반해 기간이 2주 이상으로 늘었고, 현장 심사도 하고 있다"고 밝혔다. 정보보호 인증 문제는 작년 국감에서도 지적됐다.
이연희 의원 외에 이훈기 더불어민주당 의원도 정보보호 인증 문제를 지적했다. 이 의원이 KISA와 개인정보보호위원회, 과학기술정보통신부로부터 제출받은 자료에 따르면 ISMS·ISMS-P 인증 기업에서 신고된 침해사고는 2021년부터 올해 상반기까지 총 531건으로 집계됐다. 이 의원에 따르면, 인증 기업의 침해사고 신고 건수는 2021년 21건, 2022년 25건에서 2023년 101건으로 증가했다. 이어 2024년 96건, 2025년 178건, 올해 상반기 110건을 기록했다. 이 가운데 ISMS-P 인증 기업에서 신고된 침해사고는 115건이었다.