국민건강보험공단(이하 건보공단)은 최근 금융기관을 중심으로 확산 중인 AI를 활용한 사이버공격과 고객 정보 유출사고가 발생함에 따라 지난 4일과 5일 긴급 자체 점검을 진행했다.
건보공단은 전 국민의 자격·보험료·진료내역 등 건강보험 개인정보가 외부 공격으로 유출될 수 있는 위험이 존재하는 만큼 현 상황의 심각성을 엄중히 인식하고 대비하기 위해 인터넷에 노출된 모든 서버, 홈페이지 등에 대한 전산망 접근통제 및 보안 취약점을 중심으로 집중적으로 진행했다고 설명했다.
이와 함께 지난 5일 강청희 국민건강보험공단 이사장 주재로 정보보안 강화 대책 논의를 위한 부서장 긴급 비상대책회의를 열고 ▲서버・홈페이지・VPN 등 외부 공격 접점 취약점 파악 및 진단 ▲사이버 위기대응 매뉴얼 관리・운영 대응체계 ▲외부해킹 공격유형별로 접근경로・인증체계·감시체계 등을 집중 점검하고 대응방안을 논의했다.
관련기사
- ‘국민건강보험공단서 발송하는 고지서 확인하라’ 누르지 마세요2026.08.25
- AI 해킹 공포가 현실로…AI에 방어권 넘겨야 하나2026.09.30
- KT, 정보보호 자문위원회로 미래 보안 위협 대응2026.07.12
- "AI 악용 공격은 '뉴노멀'…국가 배후 사이버 위협도 지능화"2025.11.10
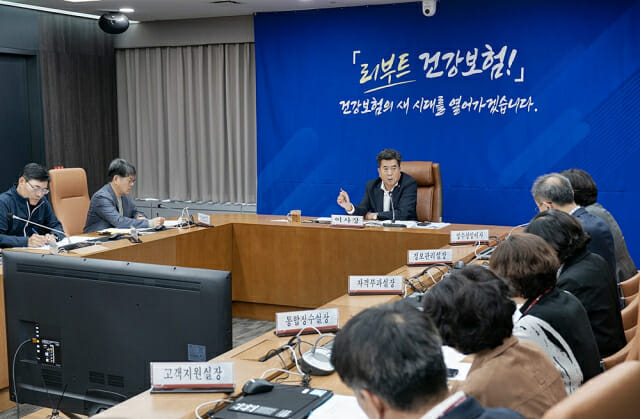
강청희 이사장은 “AI를 활용한 사이버 공격이 빠르게 확산되고 있는 상황에서 이를 막을 수 있는 보안 시스템 구축이 무엇보다 중요하다”라며 “지능화되어 가는 해킹 공격에 대비하여 AI가 스스로 공격을 탐지·대응하는 ‘자율 방어체계’를 신속히 구축·운영해 국민이 신뢰할 수 있도록 해달라”고 주문했다.
또 “정보보안은 선택이 아니라 국민 신뢰를 지키기 위한 공단의 최우선 책무”라며, 앞으로 1개월 동안 관련 부서가 함께 참여하는 대응반을 구성해 정보보안체계 전반에 대해 꼼꼼히 다시 한 번 점검하도록 지시했다.