행정안전부 국가정보자원관리원이 생성형 인공지능(AI)을 악용한 사이버 위협에 대응하기 위해 내부 업무망 웹서비스 750개를 대상으로 대규모 보안 취약점 긴급점검에 나선다.
21일 나라장터에 따르면 국가정보자원관리원은 미토스 대응 긴급점검 사업을 공고했다. 사업 규모는 부가가치세를 포함해 약 20억6592만원이며 계약 체결일로부터 90일 이내에 수행해야 한다.
이번 사업은 기존 정기 점검 대상인 대국민 웹서비스와 달리, 전문인력 부족으로 취약점 진단이 충분하지 않았던 업무망 내부 웹서비스의 보안 사각지대를 해소하는 데 초점을 맞췄다. 점검 대상은 대전센터 273개, 광주센터 338개, 대구센터 139개 등 총 750개 웹서비스다.
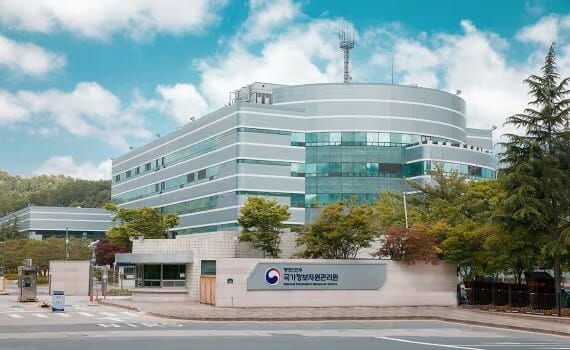
국가정보자원관리원은 제안요청서를 통해 최근 생성형 AI를 활용한 공격기법과 신규 웹 취약점 패턴이 확산하면서 신속한 점검과 보안조치의 필요성이 커졌다고 밝혔다.
이에 따라 전문 보안인력을 단기간 집중 투입해 웹 취약점을 발굴하고, 실제 조치 완료 여부까지 확인하는 체계를 마련할 계획이다.
수행사업자는 행정안전부 웹서비스 보안취약점 점검기준에 따른 21개 필수 항목을 중심으로 진단을 진행한다.
주요 점검 항목은 운영체제 명령 실행, SQL 인젝션, 크로스사이트 스크립팅(xss), 인증·인가 및 세션관리 취약점, 파일 업로드·다운로드, 관리자 페이지 노출, 평문 전송, URL·파라미터 변조 등이다.
점검은 자동화 도구에만 의존하지 않고 전문인력의 수동 진단과 모의해킹을 병행하는 방식으로 이뤄진다. 취약점이 확인되면 원인과 공격 로그, 위험도, 조치방안 등을 제시하고, 입주기관 또는 운영·유지관리 사업자의 보안조치를 지원한다. 이후 조치 완료 요청이 들어오면 취약점이 실제로 제거됐는지도 재점검한다.
관련기사
- 유찰된 국정자원 DR 구축 사업…단독응찰 대신정보통신 수주 유력2026.09.18
- 공공 정보시스템 민간 클라우드로 옮긴다…정부, 50개부터 전환2026.09.16
- 공격도 방어도 AI가…"사업자 보안·복원력 의무화해야"2026.09.18
- [인터뷰] "해외 의존엔 한계"…LG CNS, '미토스급' 한국형 보안 AI 개발할 것2026.09.10
이번 입찰은 일반경쟁 방식의 협상계약으로 추진된다. 기술평가 비중은 90%, 가격평가는 10%다. 기술평가에서는 3개월 내 750개 서비스를 점검하고 조치 여부까지 확인할 수 있는 실행계획, 최신 위협 대응 역량, 운영 안정성 확보 방안, 전문인력 구성과 유사 수행실적 등을 중점 평가한다.
국가정보자원관리원 측은 "생성형 AI를 악용한 지능형 사이버 위협이 늘어나는 상황에서, 그동안 점검 사각지대에 놓였던 업무망 웹서비스까지 보안 점검 범위를 확대할 필요가 있다"며 "전문인력을 집중 투입해 취약점을 신속히 발굴·조치하고, 중앙행정기관 정보시스템의 안정성과 대국민 행정 신뢰도를 높이겠다"고 요청서를 통해 밝혔다.