인텔이 보안 전문가나 연구진이 발견한 보안 취약점에 대해 최대 10만 달러(약 1억 3500만원)까지 보상하던 '버그 바운티' 프로그램을 중단했다. 새 취약점 제보 창구는 마련했지만 금전적 보상은 제공하지 않는다. 미국 리눅스 전문 매체 포로닉스가 18일(현지시간) 이같이 보도했다.
인텔은 하드웨어와 소프트웨어, 펌웨어, 인텔이 관리하는 오픈소스 프로젝트의 보안 취약점 제보를 보상하는 버그 바운티 프로그램을 2017년부터 운영했다.
인텔은 보안 취약점의 심각도와 잠재적인 영향 등을 평가해 최소 500달러(약 70만원)에서 2000달러(약 278만원), 최대 10만 달러를 지급했다.

인텔은 2020년 보완한 취약점 231건 중 45%에 달하는 105건이 버그 바운티 프로그램에서 발견됐다고 밝히기도 했다.
포로닉스는 18일 "인텔이 기존 유상 보상을 전재로 한 버그 바운티 프로그램 운영을 중단하고 새로운 취약점 제보 프로그램을 개설했지만 금전적 보상은 없다"고 전했다.
인텔이 버그 바운티 프로그램 운영 방침을 바꾼 이유는 명확하지 않다. 향후 보안 취약점 발견에 보상을 제공할 지 여부도 불투명하다.
관련기사
- "병원, 의원급 3만7천여개...중소 규모 많아 랜섬웨어 공격 취약"2026.09.17
- "해커, 취약점 발견 하루 전부터 공격…AI 모델도 '공격표면'"2026.09.13
- "올 2분기 AI·LLM서 발생한 취약점, 전년 比 14배 폭증"2026.09.07
- MS, 보안 취약점 포상금 2천만달러 ‘역대 최대’…AI가 제보 증가 견인2026.08.05
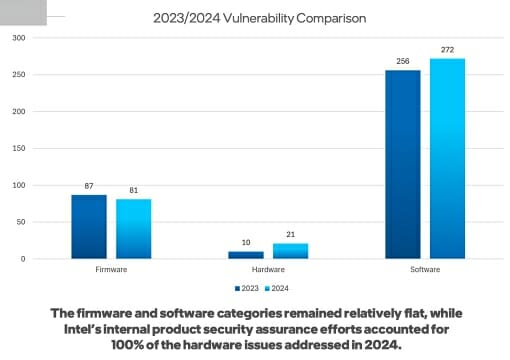
이에 대해 포로닉스는 "최근 AI와 거대언어모델(LLM)이 리눅스 커널과 오픈소스 기반 프로젝트의 취약점 관련 보고서를 쏟아내는 현재 상황과 무관하지 않다"고 분석했다.
리눅스 창시자이자 리눅스 커널 관리 책임을 맡은 리누스 토르발스 역시 "커널 보안 메일링 리스트에 들어오는 AI 기반 중복 보고가 관리하기 어려운 수준"이라고 언급한 바 있다.